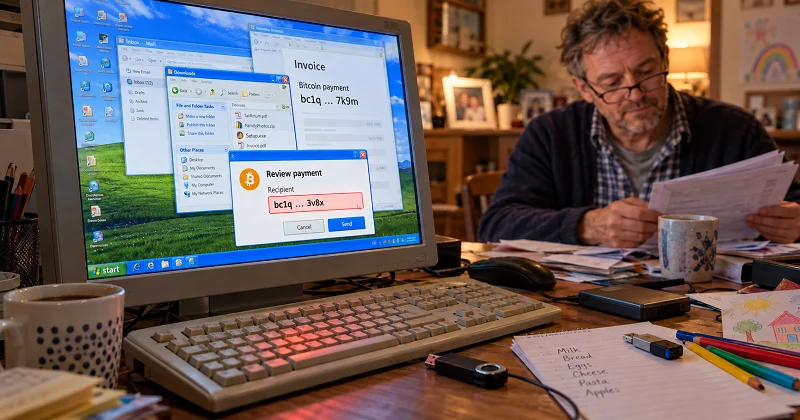
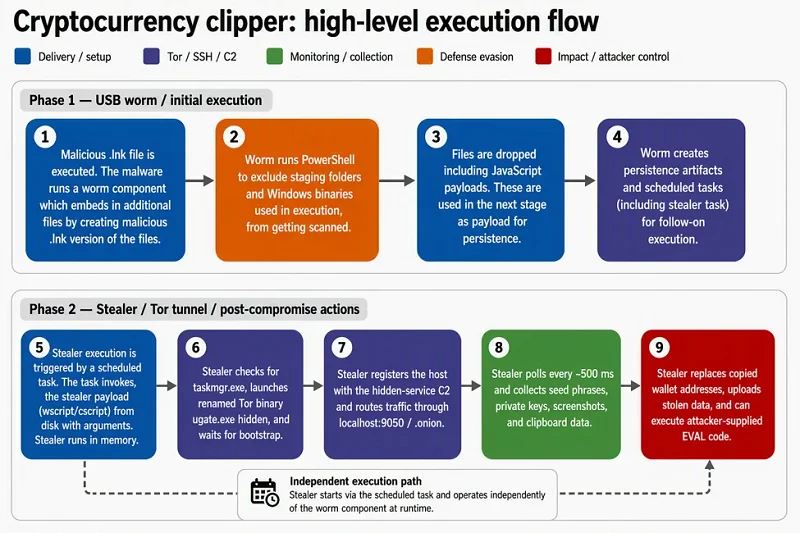
2026年6月,微软详细披露了一起Windows恶意软件攻击活动,该活动结合了剪贴板篡改、窃取复制的助记词和私钥以及远程访问等手段。三个月后,这起事件仍然是一个很好的案例,说明一台日常使用的电脑一旦被感染,可能会如何危及比特币和其他数字资产的安全。
该恶意软件会将复制的支付地址替换为攻击者控制的地址,截取屏幕截图,并通过Tor与攻击者进行通信。它通过伪装成普通文件的恶意快捷方式在USB驱动器之间传播。
回顾这起攻击活动,其实际教训在于这些功能是如何相互配合的:一台被入侵的电脑可以为攻击者提供多种机会,用于截取敏感信息或篡改支付目的地。
本文将分析这起攻击是如何运作的、哪些使用习惯使用户暴露于风险之中,以及比特币和加密货币持有者可以从这一事件中学到什么。
窃取密钥——或更改资金目的地
针对比特币和加密货币用户的攻击,在微软6月的报告发布之前就已经非常普遍。对于犯罪分子而言,攻击钱包的吸引力很直接:一旦钱包被入侵,攻击者可能直接获得资金的控制权。
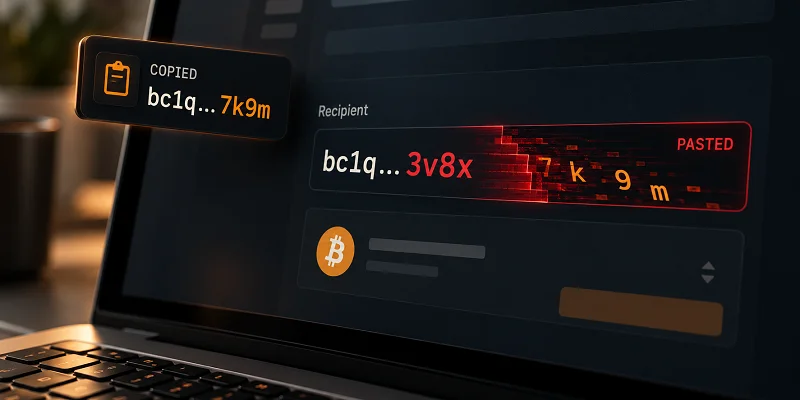
主要存在两种不同的攻击路径。窃取私钥或暴露的恢复短语可能让攻击者直接转移资金。替换复制的支付地址则采用另一种方式:钱包所有者仍然授权了交易,但资金却被发送到了攻击者的地址。
第二种方式尤其具有欺骗性。钱包本身可能完全按照预期运行,并向所提供的地址签署一笔有效交易。真正的问题发生在更早的环节——用户相信了被入侵电脑上显示的收款地址。
对于比特币而言,没有中央管理机构可以取消一笔已经确认的支付,也没有机构可以处理退款。这使得在授权转账之前检查收款地址,成为保护资金安全的重要环节。
犯罪分子用于诱骗用户损失资金的手段日益复杂,这也是我们BitcoinVN团队投资于 Branta的原因之一。Branta致力于开发相关工具,帮助用户在发送资金之前验证支付目的地。
什么是加密货币剪贴板劫持恶意软件?
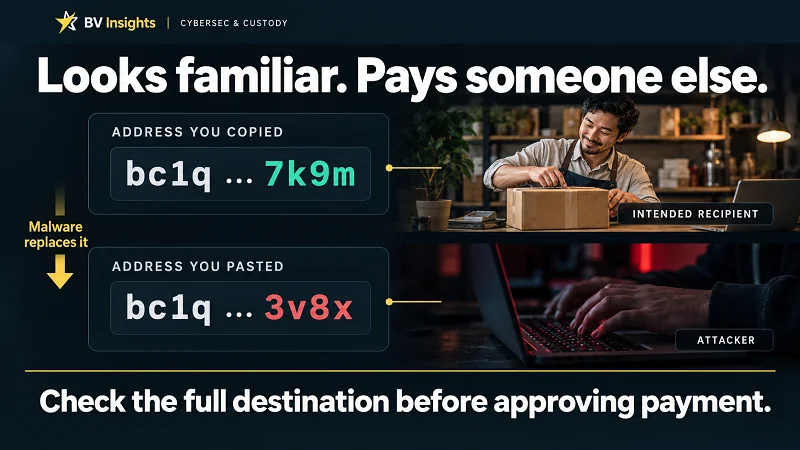
加密货币剪贴板劫持恶意软件(Crypto Clipper)是一种会监控剪贴板的恶意软件。剪贴板是电脑复制文本时使用的临时存储区域。该恶意软件会将加密货币支付地址替换为攻击者控制的地址。
攻击过程非常简单:
- 您复制收款人的支付地址。
- 恶意软件识别出这是加密货币地址格式后,会将复制的地址替换为攻击者控制的地址。替换后的地址可能与原地址具有相同的开头或结尾字符,使用户更难发现地址已经被替换。
- 您将被替换后的地址粘贴到钱包中。
- 如果您没有发现地址发生变化就批准了支付,资金就会被发送给攻击者。
由于加密货币地址通常由很长的字符组成,因此这种替换很容易被忽略。仅凭地址格式或几个熟悉的字符,并不能证明收款地址就是正确的。
不仅仅是地址替换:信息窃取、持久驻留与远程访问
微软6月调查中记录的恶意软件将地址替换与数据窃取和远程代码执行结合在一起,为攻击者提供了多种利用受感染电脑的方式。
安装后,它可以:
- 监控并篡改剪贴板:将复制的比特币及其他受支持的加密货币地址替换为攻击者控制的目的地。
- 窃取复制的钱包敏感信息:当12个单词或24个单词的恢复短语,以及受支持格式的私钥出现在剪贴板中时,将其窃取。
- 截取屏幕截图:获取有关用户钱包活动和余额的信息。
- 接收远程指令:通过Tor进行通信,并执行攻击者提供的其他代码。
- 重启后保持运行:利用Windows计划任务再次运行恶意组件。
- 通过USB驱动器传播:植入伪装成文档的恶意快捷方式,当用户打开这些快捷方式时,可能感染另一台电脑。
实际意义在于,发现支付地址被篡改,并不意味着电脑已经恢复安全。在恶意软件仍然存在的情况下,后续的剪贴板活动仍可能暴露更多敏感信息,而攻击者也可能继续保留在电脑上执行代码的能力。
恶意软件如何通过可移动存储设备传播
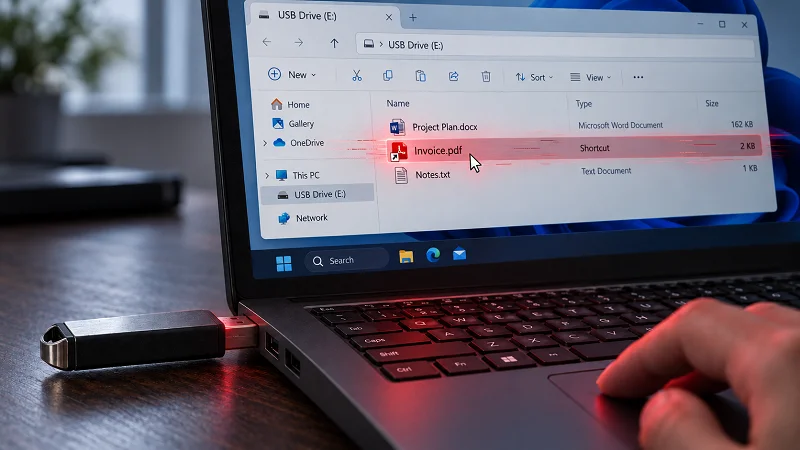
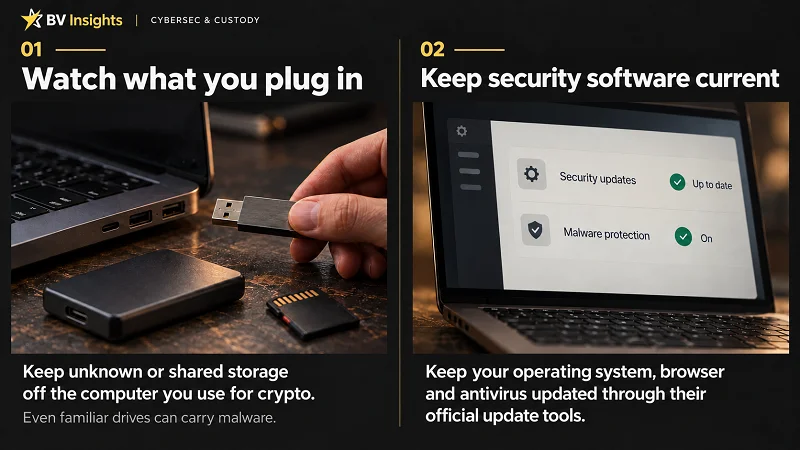
USB闪存盘、外置硬盘和存储卡都可能在不同电脑之间传播恶意软件。在微软记录的CryptoBandits攻击活动中,受感染的USB存储设备携带了伪装成普通文档的恶意快捷方式。
步骤1:隐藏原始文件
恶意软件会隐藏存储在驱动器上的原有文档,例如发票、报告和电子表格。
步骤2:用外观相似的快捷方式替换文件
用户看到的仍然是熟悉的文件名和文档图标。但这些可见文件实际上是会启动恶意软件的快捷方式。
当用户打开其中一个文件时,该快捷方式会运行恶意程序,然后打开原始文档。由于文档仍然正常显示,用户可能不会意识到恶意软件也已经开始运行。
步骤3:继续传播
将受感染的驱动器连接到另一台Windows电脑后,如果用户打开伪装的快捷方式,同样的感染过程就可能再次发生。一旦电脑被感染,它还可能进一步感染连接到该电脑的其他存储设备。
因此,一次普通的文件传输,就可能感染一台用户之后用于访问钱包或发送支付的电脑。
硬件钱包用户安全吗?
答案是肯定的,但并非完全没有风险。
硬件钱包设备,例如:
可以将私钥与电脑隔离。不过,如果您批准了一笔被恶意软件替换收款地址的支付,仍然可能损失资金。
在受感染的电脑上,可能发生以下情况:
- 您复制原本 intended recipient 的支付地址。
- 恶意软件将其替换为攻击者控制的地址。
- 您将被替换后的地址粘贴到钱包应用中。
- 您没有发现地址发生变化,就在硬件钱包上批准了交易。
您的私钥仍然受到保护,但资金却会被发送给攻击者。
在批准支付之前,请将硬件钱包屏幕上显示的完整收款地址,与收款人确认的地址进行比对。仅将其与钱包应用中粘贴的地址进行比对,可能无法发现地址替换。同时也要检查支付金额。
将恢复短语离线保存。如果您在受感染的电脑上复制恢复短语,恶意软件无需访问硬件钱包本身,也可能将其窃取。
设备可能感染恶意软件的迹象
- 您粘贴的支付地址与收款人提供的地址不一致。
- USB闪存盘、外置硬盘或存储卡中的熟悉文档突然显示为快捷方式。
- 原始文件似乎消失,只留下名称相似的快捷方式。
- 您的安全软件警告存在剪贴板劫持、恶意快捷方式或其他恶意软件。
如果您发现这些迹象,请停止使用该设备访问钱包或发送支付,并对设备进行恶意软件检查。不要在该设备上输入或复制恢复短语或私钥。
恶意软件也可能在没有明显症状的情况下运行,因此没有发现上述迹象,并不能保证设备就是安全的。
如果您怀疑设备已经感染:
- 隔离电脑。断开Wi-Fi和有线网络连接。
- 隔离可能受感染的存储设备。拔下曾与该电脑连接的USB闪存盘、外置硬盘和存储卡。不要将它们连接到其他电脑。
- 停止使用疑似受感染的电脑进行敏感操作。不要访问钱包、输入密码或处理恢复短语和私钥。
- 寻求可信赖的技术帮助。在重新使用之前,请让专业人员检查电脑和可移动存储设备。必要时可能需要完整重装操作系统。
如果恢复短语或私钥可能已经泄露,请立即采取行动:使用一台独立且干净的设备,将剩余资金转移到使用全新恢复短语的安全钱包中。不要等待受感染的电脑完成修复。
结论
对于大多数加密货币用户而言,硬件钱包是一项谨慎的安全投资,因为它能够阻断一个主要的攻击途径:恶意软件从日常使用的电脑中窃取私钥。将私钥和交易签名能力与日常电脑分离,并存放在专用设备上,意味着即使电脑被感染,攻击者也无法轻易直接获取这些密钥。这可以显著提升安全性——但每次签署交易时,您仍然需要保持警惕。
硬件钱包可以保护您的私钥,却仍然可能签署一笔发送给窃贼的支付。如果恶意软件替换了收款地址,而您批准了这笔交易,那么硬件钱包实际上只是完成了您所要求的操作。
在授权转账之前,请确认您究竟是在向谁付款。将硬件钱包上显示的完整地址,与收款人通过可信渠道确认的地址进行比对。仅与电脑上粘贴的地址进行匹配是不够的:两个屏幕都有可能显示攻击者的地址。
将恢复短语离线保存。如果您怀疑电脑已经感染,请停止使用该电脑进行敏感操作,并将其隔离。发现一次地址被篡改,并不意味着这台设备已经安全。
一旦比特币支付得到确认,无论是您的钱包制造商还是交易所,都无法替您撤销这笔交易。
需要更深入的安全指导?
虽然我们在本网站和社交媒体账号上提供了大量实用的网络安全建议,但我们也理解,对于涉及较大资金的人来说,在检查自身安全实践和整体安全配置时,可能更希望获得个性化、面对面的指导。
您可以预约与我们的一位资深网络安全团队成员进行1对1安全评估。我们将与您一起分析您的设备配置和具体情况,找出薄弱环节,并帮助您解决可能导致资金重大损失的安全风险。
当单一签名密钥不再足够
与将私钥保存在日常联网电脑上相比,硬件钱包可以显著提升安全性。但是,对于占您或您家庭毕生积蓄重要部分的比特币资产,我们不建议仅依赖单一签名密钥。
在这种情况下,您应该认真考虑采用多厂商多重签名(MVMS)方案:将独立的密钥保存在不同制造商生产的设备上,并要求多个密钥共同授权一笔支付。
额外的安全保护也意味着需要围绕备份、恢复和日常使用进行仔细规划。我们的团队拥有十多年的数字资产安全经验,可以帮助您根据自身情况设计并管理适合您的安全方案。
延伸阅读: