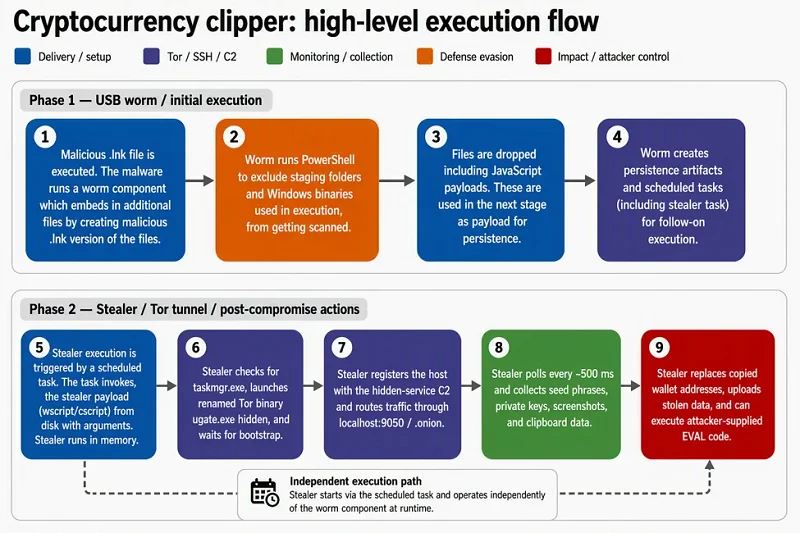
В июне 2026 года Microsoft подробно описала кампанию по распространению вредоносного ПО для Windows, которая сочетала подмену содержимого буфера обмена, кражу скопированных seed-фраз и приватных ключей, а также удалённый доступ. Три месяца спустя этот случай остаётся наглядным примером того, как заражённый повседневный компьютер может поставить под угрозу Bitcoin и другие цифровые активы.
Вредоносное ПО заменяло скопированные платёжные адреса на альтернативные адреса, контролируемые злоумышленниками, делало снимки экрана и связывалось со своими операторами через Tor. Оно распространялось через вредоносные ярлыки, замаскированные под обычные файлы на USB-накопителях.
Оглядываясь на эту кампанию, можно увидеть практический урок: все эти возможности работали вместе. Взломанный компьютер давал злоумышленникам несколько возможностей перехватить конфиденциальную информацию или перенаправить платёж.
В этой статье рассматривается, как работала атака, какие привычки подвергали пользователей риску и какие выводы из этого случая могут сделать владельцы Bitcoin и криптовалют.
Украсть ключи — или изменить адрес назначения
Атаки на пользователей Bitcoin и криптовалют существовали задолго до июньского отчёта Microsoft. Привлекательность таких атак для преступников очевидна: взлом кошелька может предоставить прямой доступ к средствам.
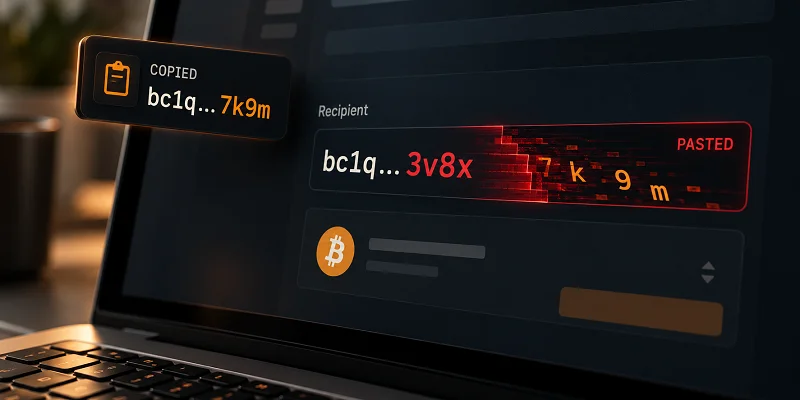
Существуют два различных пути. Кража приватных ключей или раскрытой фразы восстановления может позволить злоумышленнику самостоятельно перевести средства. Подмена скопированного платёжного адреса работает иначе: владелец авторизует транзакцию, но отправляет деньги злоумышленнику.
Второй способ особенно обманчив. Кошелёк может работать именно так, как задумано, подписывая корректную транзакцию на указанный адрес. Ошибка происходит раньше — в тот момент, когда пользователь доверяет адресу назначения, отображаемому на скомпрометированном компьютере.
В Bitcoin нет центрального администратора, который может отменить подтверждённый платёж или оформить возврат средств. Поэтому проверка адреса назначения перед авторизацией перевода является важной частью защиты ваших средств.
Всё более изощрённые методы, которые преступники используют для обмана людей с целью завладеть их деньгами, также стали причиной, по которой наша команда BitcoinVN инвестировала в Branta, которая разрабатывает инструменты, помогающие пользователям проверять адрес назначения перед отправкой средств.
Что такое Crypto Clipper?
Crypto clipper — это вредоносное ПО, которое отслеживает буфер обмена — временное хранилище, используемое при копировании текста, — и заменяет адреса криптовалютных платежей адресами, контролируемыми злоумышленником.
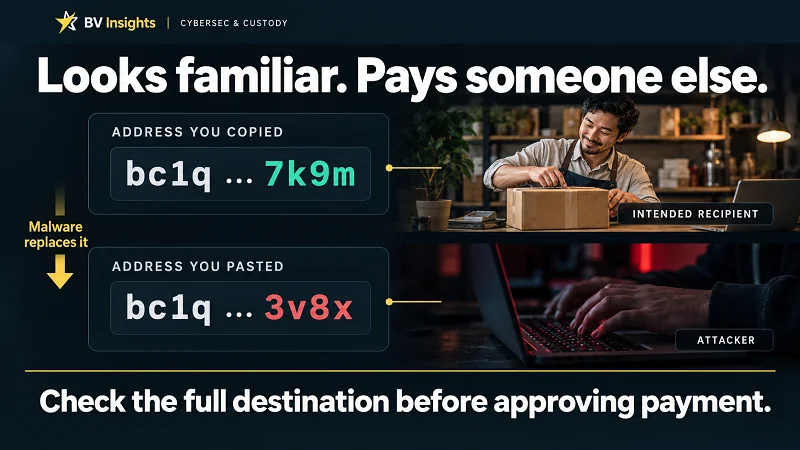
Атака происходит по простой схеме:
- Вы копируете платёжный адрес предполагаемого получателя.
- Вредоносное ПО распознаёт формат адреса криптовалюты и заменяет скопированный адрес на адрес, контролируемый злоумышленником. Новый адрес может иметь несколько первых или последних символов, совпадающих с оригиналом, что затрудняет обнаружение подмены.
- Вы вставляете подменённый адрес в свой кошелёк.
- Если вы подтверждаете платёж, не заметив изменения, средства отправляются злоумышленнику.
Поскольку адреса криптовалют представляют собой длинные последовательности символов, подмену легко не заметить. Распознавания формата адреса или нескольких знакомых символов недостаточно, чтобы убедиться в правильности адреса назначения.
Помимо подмены адресов: кража данных, сохранение доступа и удалённое управление
Вредоносное ПО, описанное в июньском расследовании Microsoft, сочетало подмену адресов с кражей данных и удалённым выполнением кода, предоставляя злоумышленникам несколько способов использовать заражённый компьютер.
После установки оно могло:
- Отслеживать и изменять буфер обмена: заменять скопированные адреса Bitcoin и других поддерживаемых криптовалют на адреса назначения, контролируемые злоумышленниками.
- Красть скопированные секреты кошелька: перехватывать фразы восстановления из 12 и 24 слов, а также поддерживаемые форматы приватных ключей, когда они появлялись в буфере обмена.
- Делать снимки экрана: получать информацию об активности пользователя с кошельком и его балансах.
- Получать удалённые команды: связываться через Tor и выполнять дополнительный код, предоставленный операторами.
- Сохраняться после перезагрузки: использовать запланированные задания Windows для повторного запуска вредоносных компонентов.
- Распространяться через USB-накопители: создавать вредоносные ярлыки, замаскированные под документы, которые могли заразить другой компьютер после открытия.
Практический вывод заключается в том, что обнаружение изменённого платёжного адреса не устраняет сам факт заражения. Пока вредоносное ПО остаётся установленным, последующая работа с буфером обмена может привести к утечке дополнительной конфиденциальной информации, а злоумышленники могут сохранять возможность выполнять код на компьютере.
Как вредоносное ПО распространяется через съёмные носители
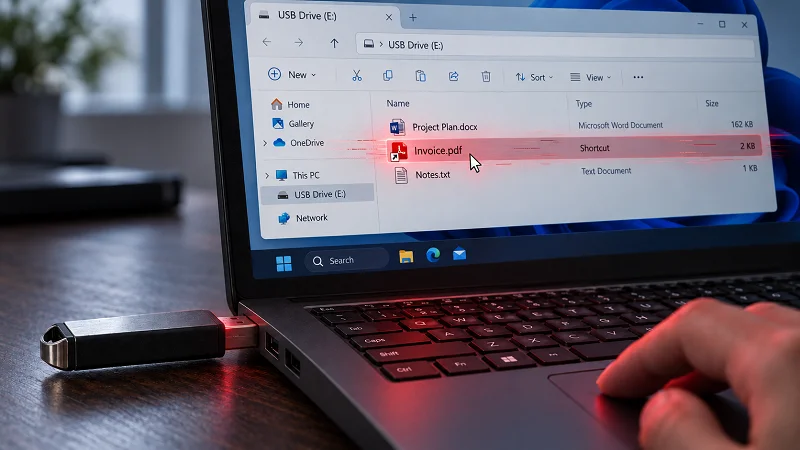
USB-флешки, внешние жёсткие диски и карты памяти могут переносить вредоносное ПО между компьютерами. В описанной Microsoft кампании CryptoBandits заражённые USB-накопители содержали вредоносные ярлыки, замаскированные под обычные документы.
Шаг 1: скрытие оригинальных файлов
Вредоносное ПО скрывает документы, которые уже хранятся на накопителе, например счета, отчёты и электронные таблицы.
Шаг 2: замена их похожими ярлыками
Пользователи видят знакомые имена файлов и значки документов. Однако эти видимые файлы являются ярлыками, которые запускают вредоносное ПО.
Когда пользователь открывает такой файл, ярлык запускает вредоносную программу, а затем открывает оригинальный документ. Поскольку документ открывается как обычно, пользователь может не заметить, что одновременно было запущено вредоносное ПО.
Шаг 3: дальнейшее распространение
Подключение заражённого накопителя к другому компьютеру под управлением Windows может повторить процесс, когда пользователь открывает замаскированный ярлык. После заражения этот компьютер может заразить другие подключаемые к нему накопители.
Таким образом, обычная передача файлов может привести к заражению того же компьютера, который позднее используется для доступа к кошельку или отправки платежа.
Безопасны ли пользователи аппаратных кошельков?
Ответ — да, но не полностью.
Аппаратные кошельки, такие как:
хранят ваши приватные ключи изолированными от компьютера. Однако вы всё равно можете потерять деньги, если подтвердите платёж на адрес, подменённый вредоносным ПО.
На заражённом компьютере это может произойти следующим образом:
- Вы копируете платёжный адрес предполагаемого получателя.
- Вредоносное ПО заменяет его на адрес, контролируемый злоумышленником.
- Вы вставляете подменённый адрес в приложение кошелька.
- Вы подтверждаете транзакцию на аппаратном кошельке, не заметив подмены.
Ваши приватные ключи остаются защищёнными, но платёж отправляется злоумышленнику.
Перед подтверждением платежа сравните полный адрес назначения на экране вашего аппаратного кошелька с адресом, подтверждённым предполагаемым получателем. Простого сравнения с вставленным адресом в приложении кошелька может быть недостаточно для обнаружения подмены. Также проверьте сумму.
Храните фразу восстановления в автономном режиме. Если вы скопируете её на заражённом компьютере, вредоносное ПО сможет украсть её, не получая доступа непосредственно к аппаратному кошельку.
Признаки того, что ваше устройство может быть заражено вредоносным ПО
- Платёжный адрес, который вы вставляете, отличается от адреса предполагаемого получателя.
- Знакомые документы на USB-накопителе, внешнем диске или карте памяти неожиданно отображаются как ярлыки.
- Оригинальные файлы, кажется, исчезают, а вместо них остаются ярлыки с похожими названиями.
- Ваше защитное ПО предупреждает о перехвате буфера обмена, вредоносных ярлыках или другом вредоносном ПО.
Если вы заметили эти признаки, прекратите использовать это устройство для доступа к кошелькам или отправки платежей и проверьте его на наличие вредоносного ПО. Не вводите и не копируйте на нём фразы восстановления или приватные ключи.
Вредоносное ПО также может работать без очевидных симптомов, поэтому отсутствие этих признаков не гарантирует безопасность устройства.
Если вы подозреваете заражение:
- Изолируйте компьютер. Отключите Wi-Fi и проводные сетевые подключения.
- Отложите потенциально заражённые носители. Отключите USB-накопители, внешние диски и карты памяти, которые использовались с этим компьютером. Не подключайте их к другим компьютерам.
- Прекратите использовать подозрительный компьютер для работы с конфиденциальной информацией. Не открывайте кошельки, не вводите пароли и не работайте с фразами восстановления и приватными ключами.
- Обратитесь за проверенной технической помощью. Перед повторным использованием проведите проверку компьютера и съёмных носителей. Может потребоваться полная переустановка операционной системы.
Если фраза восстановления или приватный ключ могли быть раскрыты, действуйте незамедлительно: используйте отдельное чистое устройство, чтобы перевести оставшиеся средства в защищённый кошелёк с новой фразой восстановления. Не ждите, пока заражённый компьютер будет восстановлен.
Заключение
Аппаратный кошелёк является разумным вложением для большинства пользователей криптовалют, поскольку он закрывает важный вектор атаки: кражу вредоносным ПО приватных ключей с повседневного компьютера. Разделение ключей и возможностей подписания транзакций между компьютером и отдельным устройством означает, что заражённый компьютер не может просто передать эти ключи злоумышленнику. Это значительно повышает безопасность — но при каждой подписи транзакции вы всё равно должны сохранять бдительность.
Аппаратный кошелёк может защитить ваши приватные ключи и при этом подписать платёж в пользу злоумышленника. Если вредоносное ПО подменит адрес назначения, а вы подтвердите транзакцию, устройство выполнит именно то, что вы ему указали.
Проверяйте, кому вы отправляете средства, прежде чем авторизовать перевод. Сравнивайте полный адрес на аппаратном кошельке с адресом, подтверждённым получателем через доверенный канал связи. Сравнения с вставленным адресом на компьютере недостаточно: оба экрана могут отображать адрес злоумышленника.
Храните фразы восстановления в автономном режиме. Если вы подозреваете заражение, прекратите использовать этот компьютер для работы с конфиденциальной информацией и изолируйте его. Обнаружение одной подмены адреса не делает устройство безопасным.
После подтверждения платежа Bitcoin ни производитель вашего кошелька, ни криптовалютная биржа не смогут отменить его за вас.
Нужны дополнительные практические рекомендации по безопасности?
Хотя мы публикуем множество практических рекомендаций по кибербезопасности на этом сайте и в наших социальных сетях, мы понимаем, что люди, которым есть что терять, могут предпочесть персональные практические рекомендации при проверке своих методов безопасности и общей конфигурации.
Вы можете записаться на индивидуальную оценку безопасности 1:1 с одним из наших старших специалистов по кибербезопасности. Мы вместе с вами разберём вашу конфигурацию и обстоятельства, выявим слабые места и поможем устранить риски, которые в противном случае могут привести к катастрофической потере средств.
Когда одного ключа для подписания уже недостаточно
Аппаратный кошелёк обеспечивает значительное повышение безопасности по сравнению с хранением приватных ключей на обычном компьютере, подключённом к Интернету. Однако для владельцев Bitcoin, чьи активы составляют значительную часть личных или семейных сбережений, мы не рекомендуем полагаться только на один ключ для подписания.
На этом этапе стоит серьёзно рассмотреть мультисиг-схему с устройствами разных производителей (MVMS): независимые ключи хранятся на устройствах разных производителей, при этом для авторизации платежа требуется более одного ключа.
Дополнительная защита требует тщательного планирования резервного копирования, восстановления и повседневного использования. Наша команда может помочь вам разработать и настроить решение, подходящее для ваших обстоятельств, опираясь более чем на десятилетний опыт защиты цифровых активов.
Дополнительные материалы: