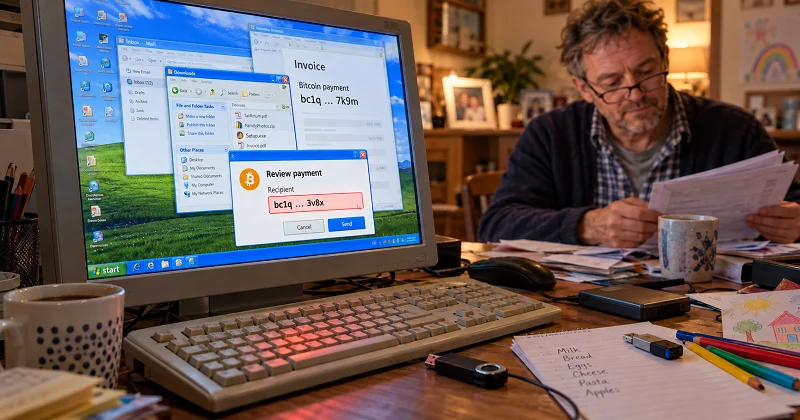
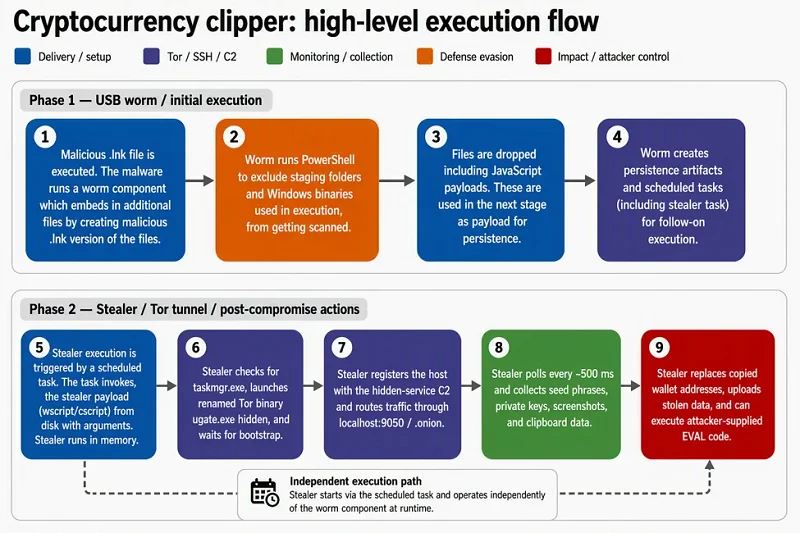
2026年6月、Microsoftは、クリップボードの操作、コピーされたシードフレーズや秘密鍵の窃取、リモートアクセスを組み合わせたWindowsマルウェアキャンペーンについて詳しく報告しました。3か月が経過した現在も、この事例は、日常的に使用しているパソコンが感染することで、Bitcoinやその他のデジタル資産がどのようなリスクにさらされるかを示す有用な事例です。
このマルウェアは、コピーされた送金先アドレスを攻撃者が管理するアドレスに置き換え、スクリーンショットを取得し、Torを介して攻撃者と通信していました。また、USBドライブ上の通常のファイルを装った悪意のあるショートカットを通じて拡散しました。
このキャンペーンを振り返ると、重要なのは、これらの機能がどのように連携していたかという点です。感染したパソコンによって、攻撃者は機密情報を傍受したり、送金先を変更したりする複数の機会を得ることができました。
この記事では、攻撃がどのように行われたのか、どのような利用習慣がユーザーをリスクにさらしたのか、そしてBitcoinや暗号資産を保有するユーザーがこの事例から何を学べるのかを解説します。
秘密鍵を盗む、または送金先を変更する
Bitcoinや暗号資産のユーザーを狙った攻撃は、Microsoftの6月の報告よりもずっと前から存在していました。犯罪者にとって魅力的なのは明白です。ウォレットを侵害できれば、資金へ直接アクセスできる可能性があるからです。
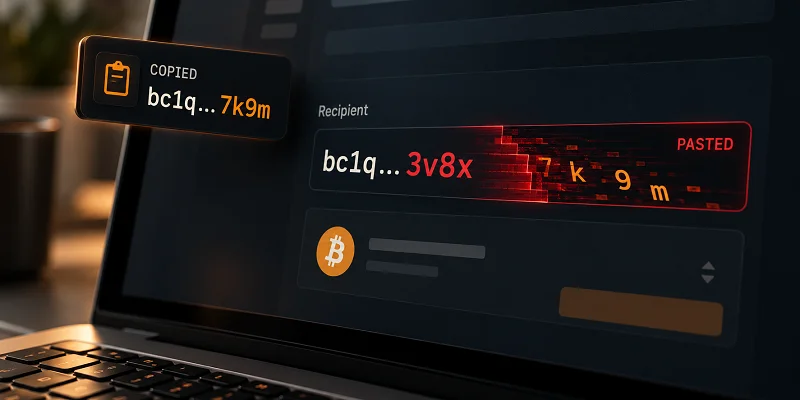
攻撃には大きく2つの方法があります。秘密鍵や流出したリカバリーフレーズを盗むことで、攻撃者自身が資金を移動できる可能性があります。もう1つは、コピーした送金先アドレスを置き換える方法です。この場合、所有者自身が取引を承認しますが、資金は攻撃者のアドレスに送られます。
後者の方法は特に巧妙です。ウォレット自体は意図したとおりに動作し、指定されたアドレスへの有効なトランザクションに署名します。問題が発生するのはその前段階であり、ユーザーが侵害されたパソコン上に表示された送金先を信頼してしまうことにあります。
Bitcoinには、承認済みの送金を取り消したり、チャージバックを処理したりできる中央管理者は存在しません。そのため、送金を承認する前に送金先を確認することが、資金を守るための重要な対策となります。
犯罪者が人々のお金をだまし取るために使う手口がますます巧妙になっていることも、BitcoinVNのチームが Brantaに投資した理由の1つです。Brantaは、資金を送る前に送金先を確認できるツールを開発しています。
Crypto Clipperとは?
Crypto Clipperとは、テキストをコピーした際に一時的に保存されるクリップボードを監視し、暗号資産の送金先アドレスを攻撃者が管理するアドレスに置き換えるマルウェアです。
攻撃は次のような単純な流れで行われます。
- 送金先のアドレスをコピーします。
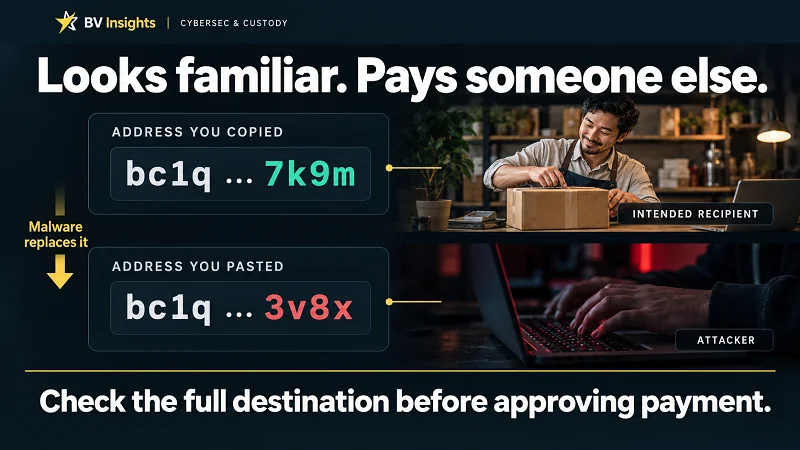
- マルウェアが暗号資産のアドレス形式を認識し、コピーされたアドレスを攻撃者が管理するアドレスに置き換えます。置き換えられたアドレスは、元のアドレスの先頭または末尾の一部の文字を共有している場合があり、変更に気付きにくくなっています。
- 置き換えられたアドレスをウォレットに貼り付けます。
- 変更に気付かず送金を承認すると、資金は攻撃者に送られます。
暗号資産のアドレスは非常に長い文字列であるため、この置き換えは見落としやすいものです。アドレスの形式や見覚えのある数文字を確認するだけでは、送金先が正しいことを確認したことにはなりません。
アドレスの置き換えだけではない:窃取、永続化、リモートアクセス
Microsoftが6月の調査で報告したマルウェアは、アドレスの置き換えに加えて、データ窃取やリモートコード実行も組み合わせており、攻撃者が感染したパソコンを悪用する複数の手段を備えていました。
インストールされると、次のような操作が可能でした。
- クリップボードの監視と操作:コピーされたBitcoinやその他の対応する暗号資産のアドレスを、攻撃者が管理する送金先に置き換えます。
- コピーされたウォレットの秘密情報を窃取:クリップボードに表示された12語または24語のリカバリーフレーズや、対応する形式の秘密鍵を取得します。
- スクリーンショットの取得:ユーザーのウォレット利用状況や残高に関する情報を把握します。
- リモート命令の受信:Torを介して通信し、攻撃者から提供された追加コードを実行します。
- 再起動後も存続:Windowsのタスクスケジューラを利用して、悪意のあるコンポーネントを再び実行します。
- USBドライブを介した拡散:文書を装った悪意のあるショートカットを作成し、ユーザーが開くことで別のパソコンにも感染させます。
実際のところ、変更された送金先アドレスを1回見つけただけでは、根本的な感染が解決したことにはなりません。マルウェアがインストールされたままであれば、その後のクリップボード操作からさらに機密情報が漏洩する可能性があり、攻撃者がパソコン上でコードを実行できる状態が維持される可能性もあります。
リムーバブルストレージを介してマルウェアが拡散する仕組み
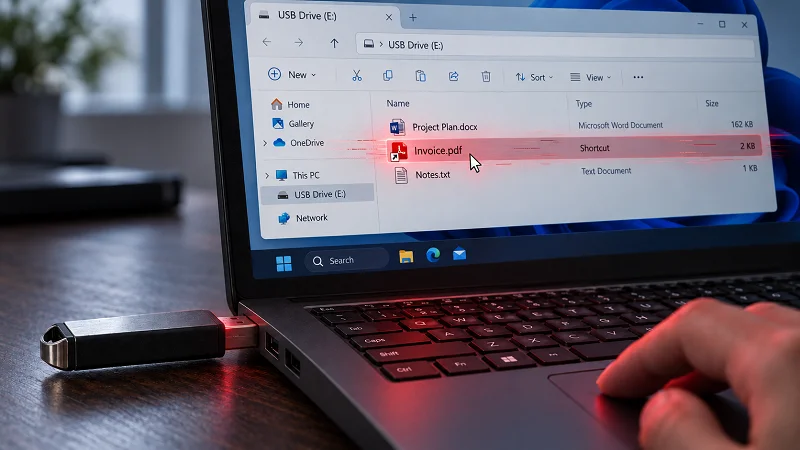
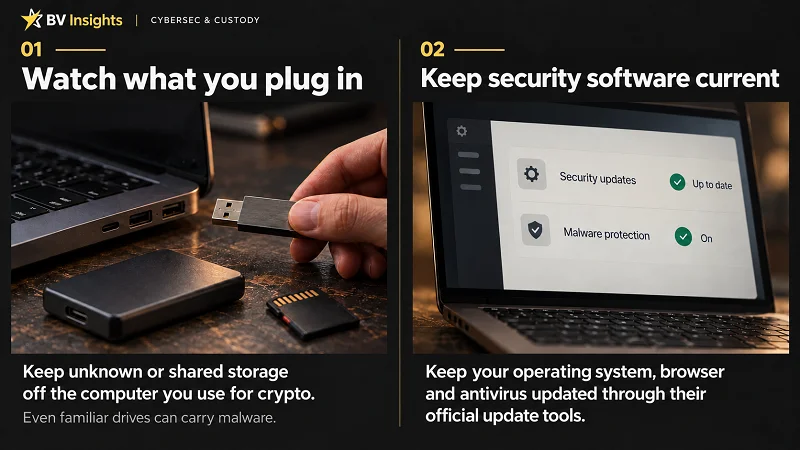
USBメモリ、外付けハードドライブ、メモリーカードは、パソコン間でマルウェアを運ぶ可能性があります。Microsoftが報告したCryptoBanditsキャンペーンでは、感染したUSBストレージに通常の文書を装った悪意のあるショートカットが作成されていました。
ステップ1:元のファイルを隠す
マルウェアは、請求書、レポート、スプレッドシートなど、ドライブに保存されている既存の文書を隠します。
ステップ2:見た目が同じショートカットに置き換える
ユーザーには、見慣れたファイル名や文書アイコンが表示されます。しかし、これらの表示されているファイルは、マルウェアを起動するショートカットです。
ユーザーがそのファイルを開くと、ショートカットが悪意のあるプログラムを実行し、その後で元の文書を開きます。文書が通常どおり表示されるため、ユーザーはマルウェアも同時に実行されたことに気付かない可能性があります。
ステップ3:さらに拡散する
感染したドライブを別のWindowsパソコンに接続し、偽装されたショートカットを開くと、同じプロセスが繰り返される可能性があります。感染したパソコンは、接続された別のドライブにも感染を広げる可能性があります。
つまり、日常的なファイル転送が、その後ウォレットへのアクセスや送金に使用するパソコンを感染させるきっかけになる可能性があります。
ハードウェアウォレットのユーザーは安全なのか?
答えは「はい」ですが、完全に安全というわけではありません。
次のようなハードウェアウォレット:
は、秘密鍵をパソコンから隔離して保管します。しかし、マルウェアによって置き換えられたアドレスへの送金を承認してしまえば、資金を失う可能性があります。
感染したパソコンでは、次のようなことが起こる可能性があります。
- 本来の送金先アドレスをコピーします。
- マルウェアがそれを攻撃者が管理するアドレスに置き換えます。
- 置き換えられたアドレスをウォレットアプリに貼り付けます。
- 変更に気付かず、ハードウェアウォレット上でトランザクションを承認します。
秘密鍵は保護されたままでも、送金先は攻撃者になってしまいます。
送金を承認する前に、ハードウェアウォレットの画面に表示される送金先アドレス全体を、実際の受取人から確認したアドレスと照合してください。ウォレットアプリに貼り付けたアドレスと照合するだけでは、置き換えを見逃す可能性があります。送金額も確認してください。
リカバリーフレーズはオフラインで保管してください。感染したパソコンでリカバリーフレーズをコピーすると、ハードウェアウォレット自体にアクセスしなくても、マルウェアによって盗まれる可能性があります。
デバイスがマルウェアに感染している可能性を示す兆候
- 貼り付けた送金先アドレスが、本来の受取人のアドレスと異なっている。
- USBメモリ、外付けドライブ、メモリーカードに保存した見慣れた文書が、突然ショートカットとして表示される。
- 元のファイルが消え、似た名前のショートカットだけが残っている。
- セキュリティソフトが、クリップボードの乗っ取り、悪意のあるショートカット、その他のマルウェアについて警告する。
これらの兆候に気付いた場合は、そのデバイスをウォレットへのアクセスや送金に使用するのをやめ、マルウェアに感染していないか確認してください。そのデバイス上でリカバリーフレーズや秘密鍵を入力したり、コピーしたりしないでください。
マルウェアは明らかな症状がない状態でも動作する可能性があります。そのため、これらの兆候がないからといって、デバイスが安全であるとは限りません。
感染が疑われる場合:
- パソコンを隔離する。 Wi-Fiおよび有線ネットワーク接続を切断してください。
- 感染の可能性があるストレージを隔離する。 使用していたUSBメモリ、外付けドライブ、メモリーカードを取り外してください。他のパソコンには接続しないでください。
- 疑わしいパソコンで機密性の高い操作を行わない。 ウォレットへのアクセス、パスワードの入力、リカバリーフレーズや秘密鍵の取り扱いを行わないでください。
- 信頼できる技術サポートを受ける。 再び使用する前に、パソコンとリムーバブルストレージを確認してもらってください。OSの完全な再インストールが必要になる場合があります。
リカバリーフレーズや秘密鍵が流出した可能性がある場合は、速やかに対応してください:別の安全なデバイスを使用して、残っている資金を新しいリカバリーフレーズを持つ安全なウォレットへ移してください。感染したパソコンの修理を待たないでください。
まとめ
ハードウェアウォレットは、多くの暗号資産ユーザーにとって有効なセキュリティ対策です。日常的に使用するパソコンからマルウェアが秘密鍵を盗むという主要な攻撃経路を遮断できるからです。秘密鍵と署名機能を専用デバイスに分離することで、感染したパソコンから攻撃者へ秘密鍵がそのまま渡ることを防げます。これはセキュリティを大幅に向上させますが、それでもトランザクションに署名するたびに注意を払う必要があります。
ハードウェアウォレットは秘密鍵を保護できますが、同時に泥棒への送金に署名することもできます。マルウェアによって送金先が置き換えられ、それを承認してしまえば、デバイスはユーザーが指示したとおりに処理しただけなのです。
送金を承認する前に、誰に送金するのかを確認してください。ハードウェアウォレットに表示されたアドレス全体を、信頼できる経路を通じて受取人から確認したアドレスと照合してください。パソコンに貼り付けたアドレスと照合するだけでは不十分です。両方の画面に攻撃者のアドレスが表示されている可能性があるからです。
リカバリーフレーズはオフラインで保管してください。感染が疑われる場合は、そのパソコンでの機密性の高い操作を中止し、隔離してください。1回のアドレス置き換えを発見しただけでは、そのデバイスが安全になったことにはなりません。
Bitcoinの送金が承認されると、ウォレットメーカーも取引所も、その送金を取り消すことはできません。
より実践的なセキュリティ対策について相談したいですか?
当サイトやソーシャルメディアでは、実践的なサイバーセキュリティに関するアドバイスを数多く提供しています。一方で、より大きな資産を保有している方の場合、セキュリティ対策や全体的な環境を確認する際に、個別の実践的なサポートを希望することもあるでしょう。
当社のシニアサイバーセキュリティチームのメンバーによる1対1のセキュリティ評価を予約できます。お客様の環境や状況を一緒に確認し、弱点を特定するとともに、重大な資金損失につながる可能性のあるリスクへの対策をサポートします。
単一の署名鍵だけでは不十分になる場合
ハードウェアウォレットは、インターネットに接続された日常的なパソコンに秘密鍵を保管するよりも、大幅に高いセキュリティを提供します。しかし、保有するBitcoinが本人または家族の生活資金の大部分を占める場合、単一の署名鍵だけに依存することは推奨しません。
その段階では、マルチベンダー・マルチシグ(MVMS)構成を真剣に検討することをおすすめします:異なるメーカーのデバイスに保管された独立した複数の鍵を使用し、送金を承認するために複数の鍵を必要とする仕組みです。
この追加の保護には、バックアップ、復旧、日常的な利用方法について慎重な計画が必要です。当社のチームは、10年以上にわたってデジタル資産のセキュリティを支援してきた経験をもとに、お客様の状況に適した環境の設計と運用をサポートできます。
関連記事: