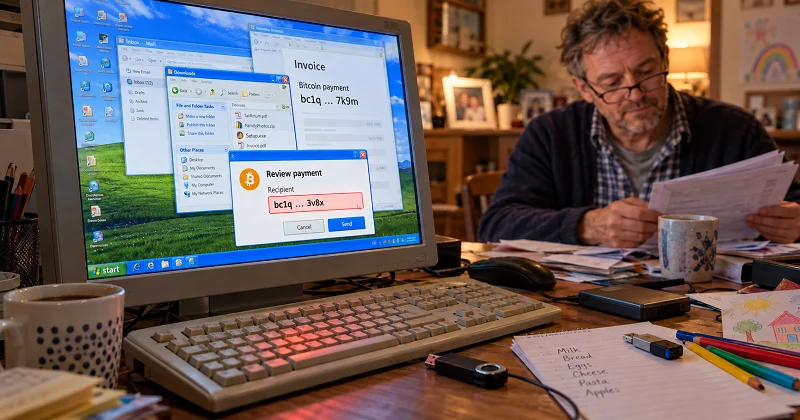
Tháng 6/2026, Microsoft công bố thông tin chi tiết về một chiến dịch mã độc trên Windows kết hợp nhiều hình thức tấn công: thay đổi nội dung clipboard, đánh cắp seed phrase và private key được sao chép, đồng thời cho phép truy cập từ xa. Ba tháng sau, vụ việc vẫn là một ví dụ điển hình cho thấy một máy tính cá nhân bị nhiễm mã độc có thể khiến Bitcoin và các tài sản số khác gặp rủi ro.
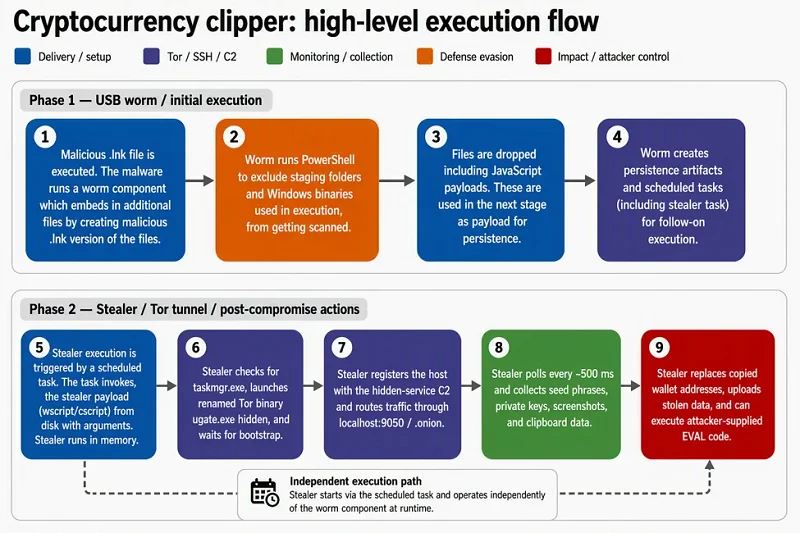
Mã độc thay thế địa chỉ thanh toán được sao chép bằng địa chỉ do kẻ tấn công kiểm soát, chụp ảnh màn hình và liên lạc với máy chủ điều khiển thông qua Tor. Nó lây lan qua các shortcut độc hại được ngụy trang thành những tệp thông thường trên USB.
Bài học thực tế trong vụ này nằm ở cách các khả năng trên kết hợp với nhau: một máy tính bị xâm nhập tạo ra nhiều cơ hội để kẻ tấn công đánh cắp thông tin nhạy cảm hoặc chuyển hướng giao dịch.
Bài viết này phân tích cách cuộc tấn công hoạt động, những thói quen nào khiến người dùng dễ trở thành mục tiêu và người dùng Bitcoin, crypto có thể rút ra bài học gì từ vụ việc.
Đánh cắp thông tinhoặc thay đổi địa chỉ nhận
Các cuộc tấn công nhắm vào người dùng Bitcoin và crypto đã xuất hiện từ lâu trước báo cáo tháng 6 của Microsoft. Lý do tội phạm nhắm đến người dùng crypto khá rõ ràng: xâm nhập ví có thể giúp chúng tiếp cận trực tiếp với tài sản.
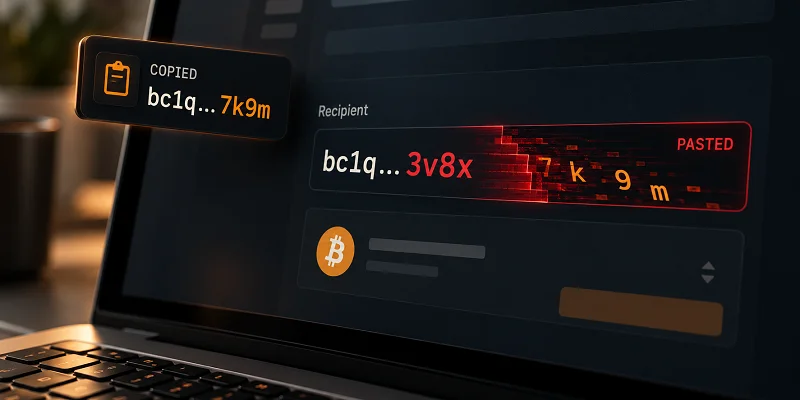
Có hai hướng tấn công chính. Đánh cắp private key hoặc recovery phrase bị lộ có thể cho phép kẻ tấn công tự chuyển tiền. Thay thế địa chỉ thanh toán được sao chép lại theo cách khác: chủ ví vẫn xác nhận giao dịch, nhưng tiền sẽ được gửi đến địa chỉ của kẻ tấn công.
Cách thứ hai đặc biệt khó nhận biết. Ví vẫn hoạt động bình thường và ký một giao dịch hợp lệ đến địa chỉ được cung cấp. Vấn đề xảy ra trước đó, khi người dùng tin tưởng địa chỉ nhận hiển thị trên một máy tính đã bị xâm nhập.
Với Bitcoin, không có đơn vị trung tâm nào có thể hủy một giao dịch đã được xác nhận hoặc xử lý hoàn tiền. Vì vậy, kiểm tra địa chỉ nhận trước khi xác nhận giao dịch là một bước quan trọng để bảo vệ tài sản.
Các thủ đoạn ngày càng tinh vi mà kẻ xấu sử dụng để đánh cắp tiền cũng là lý do đội ngũ BitcoinVN đầu tư vào Branta, công ty phát triển các công cụ giúp người dùng xác minh địa chỉ nhận trước khi chuyển tiền.
Crypto Clipper là gì?
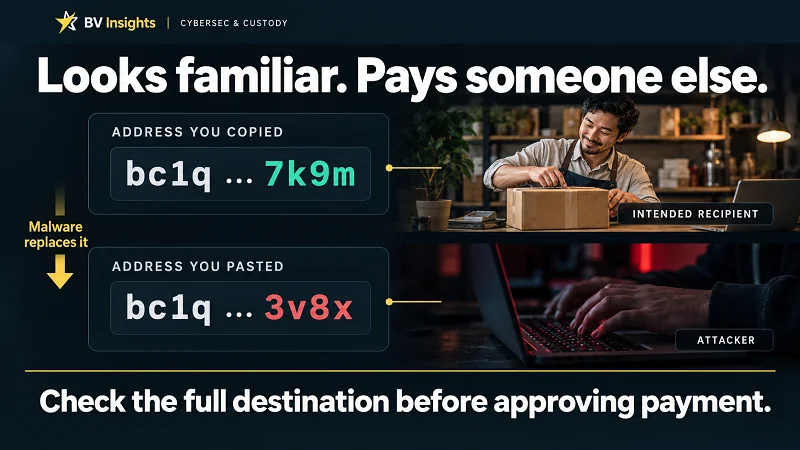
Crypto clipper là một loại mã độc theo dõi clipboard – bộ nhớ tạm được sử dụng khi bạn sao chép văn bản – và thay thế địa chỉ thanh toán tiền điện tử bằng địa chỉ do kẻ tấn công kiểm soát.
Cuộc tấn công diễn ra theo trình tự đơn giản:
- Bạn sao chép địa chỉ thanh toán của người nhận.
- Mã độc nhận diện định dạng địa chỉ crypto và thay thế địa chỉ đã sao chép bằng địa chỉ do kẻ tấn công kiểm soát. Địa chỉ mới có thể có một số ký tự đầu hoặc cuối giống địa chỉ ban đầu, khiến việc phát hiện thay đổi khó hơn.
- Bạn dán địa chỉ đã bị thay thế vào ví.
- Nếu bạn xác nhận giao dịch mà không phát hiện thay đổi, tiền sẽ được chuyển đến kẻ tấn công.
Do địa chỉ crypto là những chuỗi ký tự rất dài, việc thay thế có thể dễ dàng bị bỏ qua. Nhận diện đúng định dạng địa chỉ hoặc một vài ký tự quen thuộc là chưa đủ để xác nhận địa chỉ nhận chính xác.
Không chỉ thay đổi địa chỉ: đánh cắp dữ liệu, duy trì quyền truy cập và điều khiển từ xa
Mã độc được Microsoft đề cập trong cuộc điều tra tháng 6 kết hợp việc thay thế địa chỉ với đánh cắp dữ liệu và thực thi mã từ xa, mang đến cho kẻ tấn công nhiều cách để khai thác máy tính bị nhiễm.
Sau khi được cài đặt, mã độc có thể:
- Theo dõi và thay đổi clipboard: thay thế địa chỉ Bitcoin và các loại tiền điện tử được hỗ trợ bằng địa chỉ do kẻ tấn công kiểm soát.
- Đánh cắp thông tin ví được sao chép: lấy cắp recovery phrase 12 hoặc 24 từ, cùng các định dạng private key được hỗ trợ khi chúng xuất hiện trong clipboard.
- Chụp ảnh màn hình: thu thập thông tin về hoạt động và số dư ví của người dùng.
- Nhận lệnh từ xa: liên lạc thông qua Tor và thực thi mã bổ sung do kẻ vận hành cung cấp.
- Duy trì hoạt động sau khi khởi động lại: sử dụng Windows Scheduled Tasks để chạy lại các thành phần độc hại.
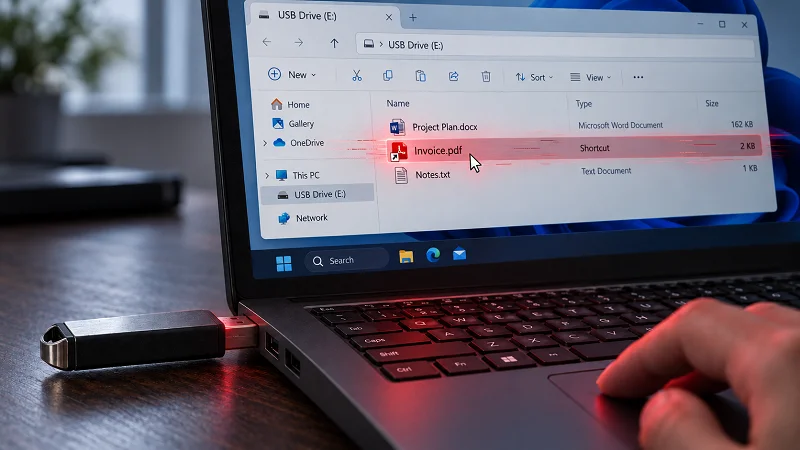
- Lây lan qua USB: tạo shortcut độc hại được ngụy trang thành tài liệu, có thể lây nhiễm sang máy tính khác khi người dùng mở chúng.
Điều này có nghĩa là việc phát hiện một địa chỉ thanh toán bị thay đổi chưa giải quyết được vấn đề. Khi mã độc vẫn còn trên máy tính, các thao tác clipboard sau đó có thể tiếp tục làm lộ thông tin nhạy cảm và kẻ tấn công vẫn có khả năng thực thi mã trên thiết bị.
Mã độc lây lan qua thiết bị lưu trữ rời như thế nào?
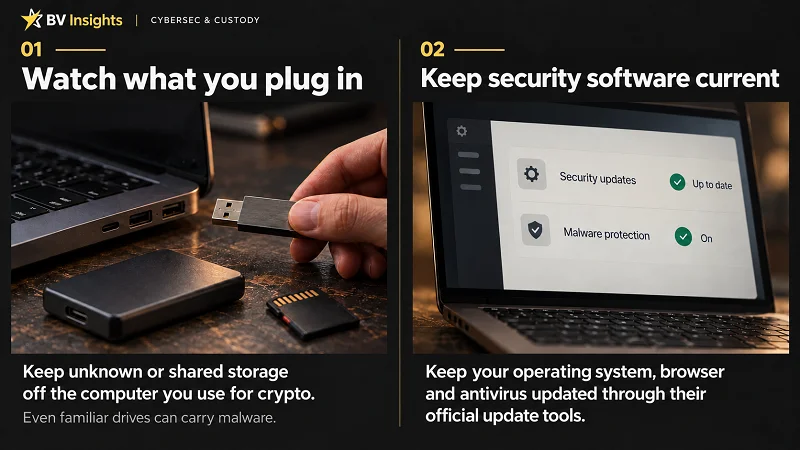
USB, ổ cứng ngoài và thẻ nhớ có thể mang mã độc từ máy tính này sang máy tính khác. Trong chiến dịch CryptoBandits được Microsoft ghi nhận, các thiết bị USB bị nhiễm chứa shortcut độc hại được ngụy trang thành tài liệu thông thường.
Bước 1: Ẩn các tệp gốc
Mã độc ẩn các tài liệu đã có trên USB như hóa đơn, báo cáo và bảng tính.
Bước 2: Thay thế bằng shortcut giả
Người dùng vẫn thấy tên tệp và biểu tượng tài liệu quen thuộc. Tuy nhiên, những tệp hiển thị này thực chất là shortcut kích hoạt mã độc.
Khi người dùng mở tệp, shortcut sẽ chạy chương trình độc hại rồi mở tài liệu gốc. Việc tài liệu vẫn hiển thị bình thường có thể khiến người dùng không nhận ra rằng mã độc cũng đã được kích hoạt.
Bước 3: Tiếp tục lây lan
Khi cắm USB bị nhiễm vào một máy tính Windows khác, quá trình có thể lặp lại nếu người dùng mở shortcut giả. Máy tính mới bị nhiễm sau đó có thể tiếp tục lây mã độc sang các thiết bị lưu trữ khác.
Một thao tác chuyển tệp thông thường vì thế có thể khiến chính máy tính mà người dùng sử dụng sau đó để truy cập ví hoặc gửi giao dịch bị nhiễm mã độc.
Dùng ví phần cứng có an toàn không?
Câu trả lời là có, nhưng không hoàn toàn.
Các thiết bị ví phần cứng như:
giúp tách private key khỏi máy tính. Tuy nhiên, bạn vẫn có thể mất tiền nếu xác nhận giao dịch đến một địa chỉ đã bị mã độc thay thế.
Trên một máy tính bị nhiễm, quá trình này có thể diễn ra như sau:
- Bạn sao chép địa chỉ của người nhận.
- Mã độc thay thế địa chỉ đó bằng địa chỉ của kẻ tấn công.
- Bạn dán địa chỉ đã bị thay thế vào ứng dụng ví.
- Bạn xác nhận giao dịch trên ví phần cứng mà không phát hiện sự thay đổi.
Private key vẫn được bảo vệ, nhưng tiền sẽ được chuyển đến kẻ tấn công.
Trước khi xác nhận giao dịch, hãy đối chiếu toàn bộ địa chỉ nhận trên màn hình ví phần cứng với địa chỉ đã được người nhận xác nhận. Chỉ đối chiếu với địa chỉ đã dán trong ứng dụng ví có thể không phát hiện được việc thay đổi. Đồng thời, hãy kiểm tra cả số tiền.
Lưu recovery phrase ngoại tuyến. Nếu bạn sao chép recovery phrase trên một máy tính bị nhiễm, mã độc có thể đánh cắp nó mà không cần truy cập trực tiếp vào ví phần cứng.
Dấu hiệu cho thấy thiết bị có thể đã nhiễm mã độc
- Địa chỉ thanh toán bạn dán khác với địa chỉ của người nhận.
- Các tài liệu quen thuộc trên USB, ổ cứng ngoài hoặc thẻ nhớ bất ngờ xuất hiện dưới dạng shortcut.
- Tệp gốc dường như biến mất trong khi các shortcut có tên tương tự vẫn còn.
- Phần mềm bảo mật cảnh báo về việc chiếm quyền clipboard, shortcut độc hại hoặc mã độc khác.
Nếu nhận thấy những dấu hiệu này, hãy ngừng sử dụng thiết bị để truy cập ví hoặc gửi giao dịch và kiểm tra mã độc. Không nhập hoặc sao chép recovery phrase hay private key trên thiết bị đó.
Mã độc cũng có thể hoạt động mà không tạo ra triệu chứng rõ ràng, vì vậy không thấy các dấu hiệu trên không có nghĩa là thiết bị chắc chắn an toàn.
Nếu nghi ngờ thiết bị bị nhiễm:
- Cách ly máy tính. Ngắt Wi-Fi và kết nối mạng có dây.
- Tách riêng các thiết bị lưu trữ có khả năng bị nhiễm. Rút USB, ổ cứng ngoài và thẻ nhớ đã sử dụng với máy tính. Không kết nối chúng với máy tính khác.
- Ngừng sử dụng máy tính đáng ngờ cho các hoạt động nhạy cảm. Không truy cập ví, nhập mật khẩu hoặc sử dụng recovery phrase và private key.
- Nhờ chuyên gia kỹ thuật đáng tin cậy hỗ trợ. Kiểm tra máy tính và các thiết bị lưu trữ trước khi sử dụng lại. Có thể cần cài đặt lại hoàn toàn hệ điều hành.
Nếu recovery phrase hoặc private key có khả năng đã bị lộ, hãy xử lý ngay: sử dụng một thiết bị sạch khác để chuyển số tiền còn lại sang một ví an toàn với recovery phrase mới. Không chờ đến khi máy tính bị nhiễm được sửa xong.
Kết luận
Ví phần cứng là một lựa chọn bảo mật đáng cân nhắc đối với người dùng crypto, vì nó loại bỏ một rủi ro lớn: mã độc đánh cắp private key từ máy tính sử dụng hằng ngày. Việc tách private key và khả năng ký giao dịch sang một thiết bị riêng giúp máy tính bị nhiễm mã độc không thể dễ dàng lấy được các khóa này. Đây là một cải thiện đáng kể về bảo mật – nhưng bạn vẫn cần cẩn thận mỗi khi xác nhận giao dịch.
Ví phần cứng có thể bảo vệ private key nhưng vẫn có thể ký giao dịch chuyển tiền cho kẻ xấu. Nếu mã độc thay đổi địa chỉ nhận và bạn xác nhận giao dịch, thiết bị chỉ đang thực hiện đúng những gì bạn yêu cầu.
Hãy xác minh người nhận trước khi xác nhận giao dịch. Đối chiếu toàn bộ địa chỉ trên ví phần cứng với địa chỉ đã được người nhận xác nhận qua một kênh đáng tin cậy. Chỉ đối chiếu với địa chỉ đã dán trên máy tính là chưa đủ: cả hai màn hình đều có thể hiển thị địa chỉ của kẻ tấn công.
Luôn lưu recovery phrase ngoại tuyến. Nếu nghi ngờ máy tính bị nhiễm mã độc, hãy ngừng sử dụng thiết bị cho các hoạt động nhạy cảm và cách ly nó. Phát hiện một địa chỉ bị thay đổi không có nghĩa là máy tính đã an toàn.
Sau khi giao dịch Bitcoin được xác nhận, nhà sản xuất ví hay sàn giao dịch đều không thể hoàn tiền cho bạn.
Cần hướng dẫn bảo mật chuyên sâu hơn?
Chúng tôi cung cấp nhiều hướng dẫn thực tế về an ninh mạng trên website và các kênh mạng xã hội. Tuy nhiên, chúng tôi hiểu rằng những người sở hữu tài sản lớn có thể muốn được hướng dẫn trực tiếp khi kiểm tra các thói quen bảo mật và hệ thống của mình.
Bạn có thể đặt lịch đánh giá 1:1 với một thành viên cấp cao trong đội ngũ an ninh mạng của chúng tôi. Chúng tôi sẽ cùng bạn kiểm tra hệ thống và tình huống thực tế, xác định các điểm yếu và hỗ trợ xử lý những rủi ro có thể dẫn đến mất tài sản nghiêm trọng.
Khi một signing key không còn đủ
Ví phần cứng giúp cải thiện đáng kể bảo mật so với việc lưu private key trên máy tính thông thường có kết nối Internet. Tuy nhiên, đối với lượng Bitcoin chiếm phần đáng kể trong tài sản tiết kiệm của bạn hoặc gia đình, chúng tôi không khuyến nghị chỉ dựa vào một signing key duy nhất.
Khi đó, bạn nên nghiêm túc cân nhắc mô hình multisig đa nhà sản xuất (MVMS): các key độc lập được lưu trên thiết bị của nhiều nhà sản xuất khác nhau, trong đó cần nhiều hơn một key để xác nhận giao dịch.
Biện pháp bảo vệ bổ sung này đòi hỏi phải lập kế hoạch cẩn thận về backup, khôi phục và sử dụng hằng ngày. Đội ngũ của chúng tôi có thể hỗ trợ bạn thiết kế và vận hành hệ thống phù hợp với nhu cầu, dựa trên hơn một thập kỷ kinh nghiệm bảo vệ tài sản số.
Đọc thêm: