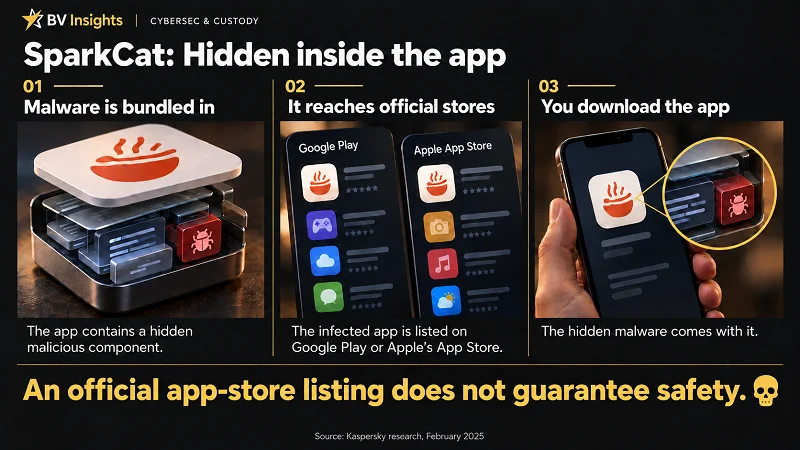
从 App Store 或 Google Play 下载的应用程序,是否可能让你的加密货币钱包面临风险?SparkCat 是卡巴斯基(Kaspersky)于 2025 年 2 月公开披露的一项恶意软件活动,它展示了看似正规的应用程序中嵌入的恶意代码如何扫描用户的照片,寻找钱包恢复短语。卡巴斯基发现这一问题后,Google 和 Apple 从 Google Play 和 App Store 中下架了多款受感染的应用,这表明即使是从官方应用商店下载的应用,也并非始终安全。
以下是 SparkCat 的工作方式,以及钱包用户可以从中吸取哪些教训。
什么是 SparkCat?
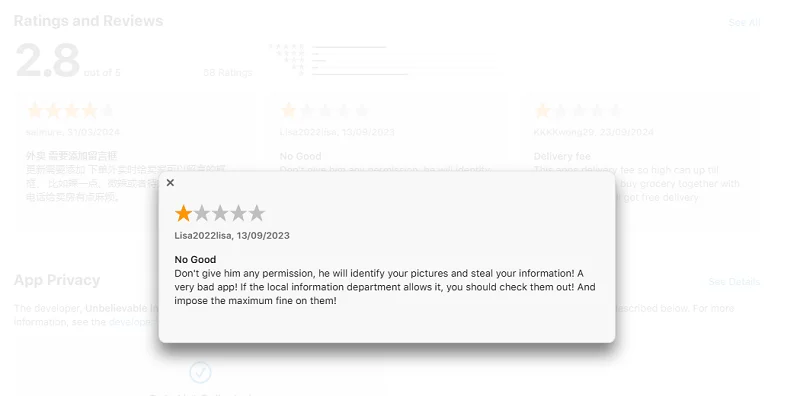
SparkCat 是一种信息窃取型恶意软件,被发现存在于 Android 和 iOS 应用程序中。它被嵌入这些应用所使用的软件组件中,包括软件开发工具包(SDK)。部分受影响的应用提供普通服务,例如外卖配送;而另一些应用则似乎是专门为了诱骗受害者而创建的。
一旦获得照片访问权限,SparkCat 就会使用光学字符识别(OCR)技术——一种可以读取图像中文字的技术——扫描其能够访问的照片和截图,寻找钱包恢复短语。符合条件的图片会被发送给攻击者,从而可能为攻击者提供访问受影响钱包并窃取资金所需的信息。
根据卡巴斯基的报告,截至其进行分析时,仅 Google Play 上的受感染应用累计下载量就已超过 242,000 次。这一数字代表的是应用下载量,而不是已确认的钱包被盗数量。
SparkCat 恶意软件如何运作
1. 请求访问照片
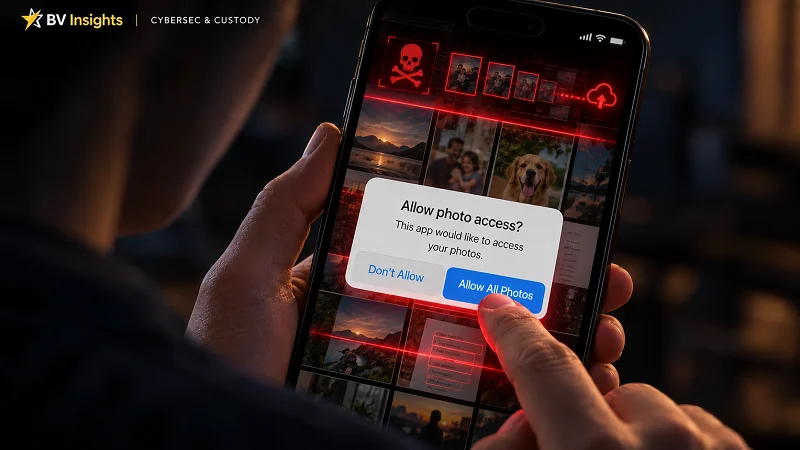
当用户打开客服聊天等功能时,受感染的应用可能会请求访问照片和截图的权限。
如果用户授予权限,SparkCat 就会开始扫描该应用获准访问的图片。授予完整的照片访问权限可能会暴露整个照片库。
2. 使用 OCR 技术扫描照片
SparkCat 使用Google ML Kit中的文本识别功能读取照片中的文字,这一过程称为光学字符识别(OCR)。
它会寻找与钱包恢复短语相关的关键词和文本模式。其搜索规则来自攻击者的命令与控制(C2)服务器,并且可以进行更新。该恶意软件能够识别拉丁文、中文、日文和韩文字符,因此可以跨多种语言进行搜索。
3. 向攻击者发送数据
符合搜索条件的图片会被上传至攻击者使用的服务器,同时还会发送设备信息以及图片中检测到的文本。
卡巴斯基还发现了一个使用 Rust 编写的通信组件——这对于移动应用来说是一种不寻常的选择,也增加了对其进行分析的难度。
4. 隐藏自身
通过在打开客服聊天等正常操作过程中请求照片访问权限,SparkCat 让权限请求看起来像是普通的功能需求。
在后台,它使用加密的配置数据、类似于合法服务的域名,以及伪装成普通系统软件的恶意组件。其代码也经过刻意隐藏处理——这种技术称为代码混淆——从而增加检测和分析的难度。
哪些应用受到 SparkCat 恶意软件影响?
2025 年 2 月,卡巴斯基报告称,在 Google Play 上发现了10 款 Android 应用中的 SparkCat 恶意软件,以及 Apple App Store 上 11 款 iOS 应用中的 SparkCat 恶意软件。其中包括 ComeCome,这是一款外卖配送服务,其两个平台上都存在受感染的版本。截至分析时,受影响的 Android 应用累计在 Google Play 上的下载量已超过 242,000 次。
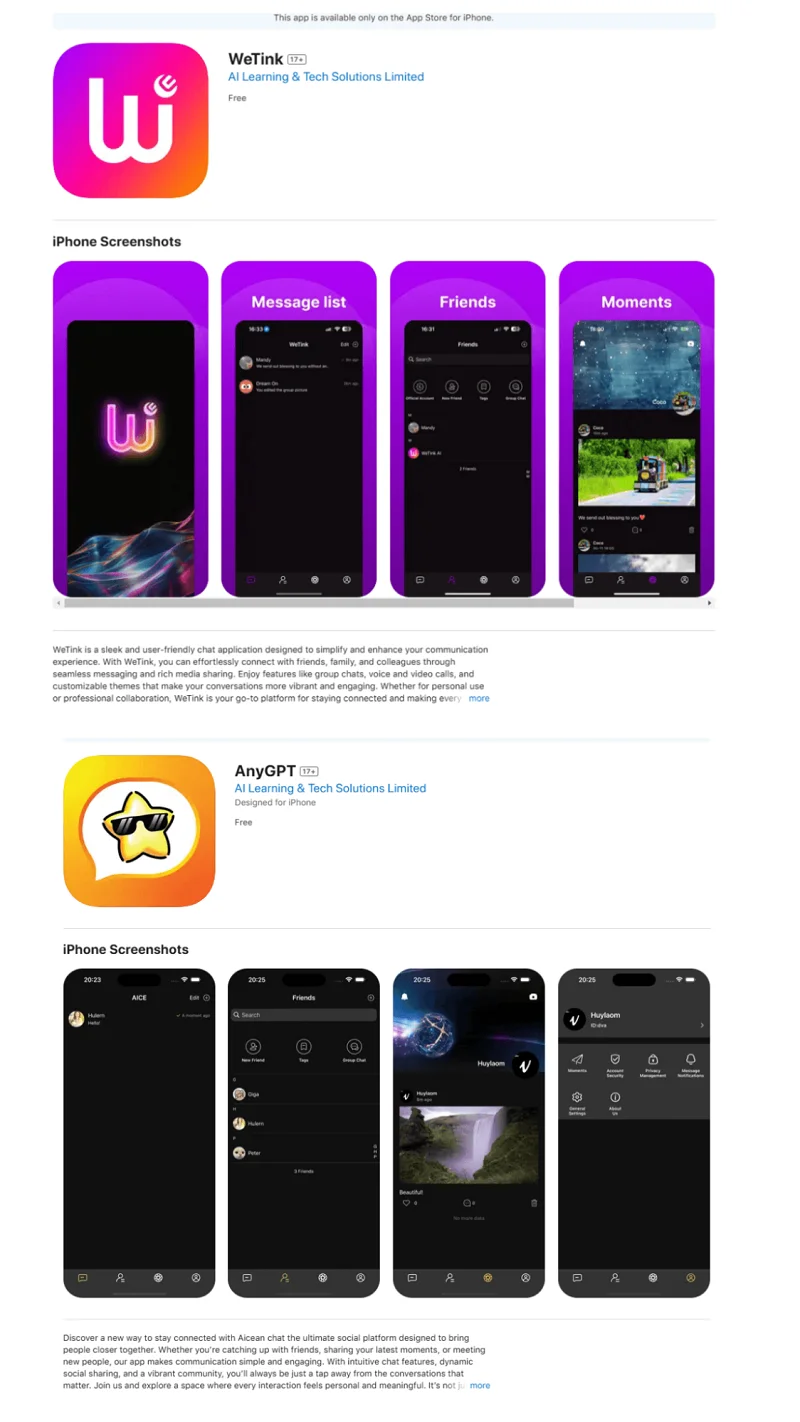
其他受影响的应用包括即时通讯应用、新闻阅读器以及加密货币钱包工具。其中一些应用看起来提供的是合法服务,而另一些——包括几款声称具备 AI 功能的即时通讯应用——似乎是专门为了诱骗受害者而创建的。
卡巴斯基评估认为,该活动的目标用户主要位于欧洲和亚洲,并可能扩展到其他地区。这一判断基于恶意软件所使用的搜索语言和词典,以及受影响应用所服务的国家和地区。
攻击者命令与控制(C2)服务器提供的搜索关键词包括中文、日文、韩文、英文、捷克文、法文、意大利文、波兰文和葡萄牙文。这些关键词主要围绕钱包恢复短语展开。
后果与风险
如果你将钱包恢复短语(助记词)保存在手机相册中的照片或截图里,SparkCat 尤其危险。
首先——永远不要拍摄你的助记词!
请使用适当的离线方式备份助记词——包括使用 BitcoinVN 的助记词钢板备份工具——即使发生火灾、洪水或其他灾害,也能帮助保护你的助记词安全。
恶意软件的扫描规则也可以进行调整,以针对用户通过照片和截图保存的其他敏感信息,包括密码和私人消息。
除了已经记录的 SparkCat 活动之外,AI 工具还可能帮助犯罪分子分析窃取的信息、建立潜在受害者画像,并识别适合实施诈骗或勒索的高价值目标。
SparkCat 能够出现在 Google Play 和 Apple App Store 中,这说明应用商店的审核并非万无一失。看似普通的权限请求以及经过刻意混淆的代码,都帮助恶意软件在不被察觉的情况下运行。
软件工程领域有一句常见的说法:“软件是一种负债”——这一观点也体现在 Jeff Atwood 于 2007 年发表的文章 《最好的代码就是没有代码》中,而且近二十年来依然十分适用。
对于用户而言,安全方面的教训很简单:每增加一个应用程序,就意味着你需要额外信任一个对象。如果你不需要它——或者对它的安全性存在疑虑——就不要安装它。
结论
如果 SparkCat 能够访问包含你的助记词的照片,就应当将该助记词视为已经泄露。 使用一台干净的设备,将剩余资金及时转移到一个新创建的钱包中,并使用新的助记词。删除受感染的应用程序——或者将手机恢复出厂设置——都无法让已经暴露的助记词重新变得安全。
更普遍而言,请将私钥和助记词备份保存在离线环境中。不要拍摄它们,不要将其存储在手机中,也不要上传到在线服务。
将长期加密资产托管与日常设备使用分开。使用专用硬件钱包,并将恢复备份保存在离线环境中。
通过减少安装的应用程序和软件数量来缩小攻击面。不要盲目相信 Google、Apple 或其他大型科技公司能够保护你的安全。
世界各地的网络犯罪分子此刻都在策划如何从你和你的家人身上尽可能窃取一切。作为家庭的负责人,你有责任采取必要的预防措施来保护你的家人。
做好准备,否则就可能付出代价——选择权在你手中。