Может ли приложение, загруженное из App Store или Google Play, поставить под угрозу ваш криптовалютный кошелёк? SparkCat — вредоносная кампания, о которой Kaspersky публично сообщил в феврале 2025 года, — показала, как вредоносный код, встроенный в приложения, которые выглядят вполне легитимными, может искать в фотографиях пользователей фразы для восстановления кошелька. После обнаружения SparkCat компанией Kaspersky Google и Apple удалили несколько заражённых приложений из Google Play и App Store, показав, что даже приложения, загруженные из официальных магазинов, не всегда безопасны.
Вот как работает SparkCat и какие выводы из этого могут сделать владельцы криптовалютных кошельков.
Что такое SparkCat?
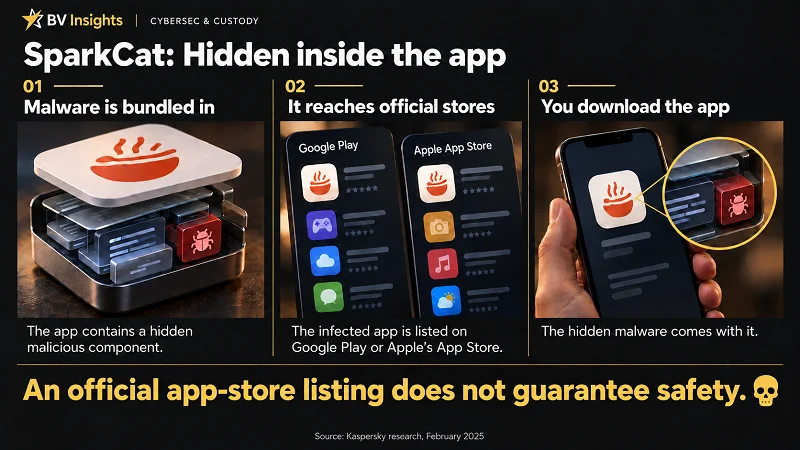
SparkCat — это вредоносное ПО для кражи информации, обнаруженное в приложениях для Android и iOS. Оно было встроено в программные компоненты, используемые приложениями, включая наборы средств разработки программного обеспечения (SDK). Некоторые затронутые приложения предлагали обычные услуги, например доставку еды, тогда как другие, по всей видимости, были созданы для привлечения потенциальных жертв.
После получения доступа к фотографиям SparkCat использует оптическое распознавание символов (OCR) — технологию, которая считывает текст с изображений, — чтобы искать фразы для восстановления кошелька в доступных фотографиях и скриншотах. Подходящие изображения отправляются злоумышленникам, потенциально предоставляя им информацию, необходимую для доступа к затронутым кошелькам и кражи средств.
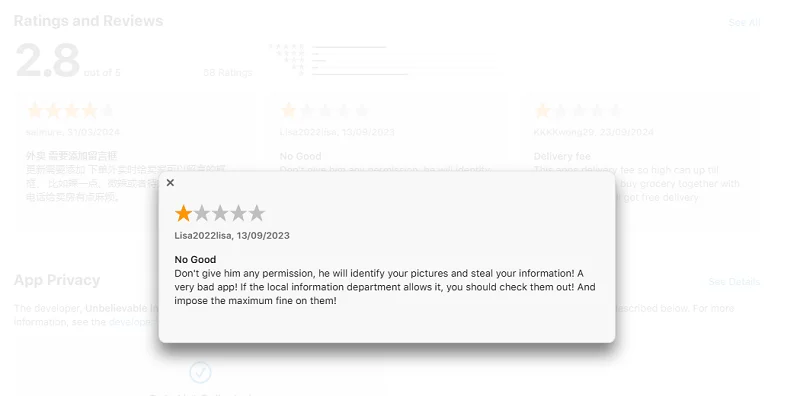
По данным Kaspersky, на момент анализа заражённые приложения набрали более 242 000 загрузок только в Google Play. Эта цифра отражает количество загрузок приложений, а не подтверждённые случаи кражи средств из кошельков.
Как работает вредоносное ПО SparkCat
1. Запрос доступа к фотографиям
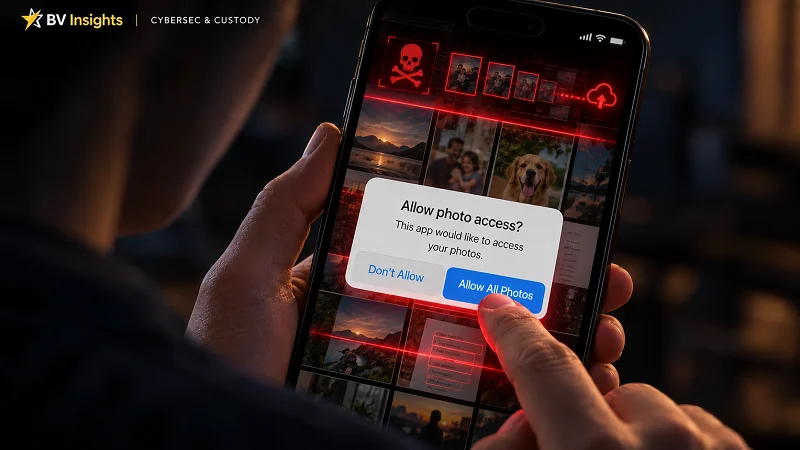
Когда пользователь открывает такую функцию, как чат поддержки, заражённое приложение может запросить разрешение на доступ к фотографиям и скриншотам.
Если разрешение предоставлено, SparkCat начинает сканировать изображения, к которым приложение получило доступ. Предоставление полного доступа к фотографиям может раскрыть всю библиотеку изображений.
2. Сканирование фотографий с использованием технологии OCR
SparkCat использует функции распознавания текста в Google ML Kit для считывания текста с фотографий — процесс, известный как оптическое распознавание символов (OCR).
Вредоносное ПО ищет ключевые слова и текстовые шаблоны, связанные с фразами для восстановления криптовалютных кошельков. Правила поиска поступают с сервера командного управления (C2) злоумышленников и могут обновляться. Вредоносное ПО способно распознавать символы латиницы, китайского, японского и корейского языков, что позволяет выполнять поиск на нескольких языках.
3. Отправка данных злоумышленникам
Изображения, соответствующие критериям поиска, загружаются на серверы, используемые злоумышленниками, вместе с информацией об устройстве и текстом, обнаруженным на изображениях.
Kaspersky также обнаружил коммуникационный компонент, написанный на Rust — необычный выбор для мобильных приложений, — что усложнило его анализ.
4. Сохранение скрытности
Запрашивая доступ к фотографиям во время обычных действий, например при открытии чата поддержки, SparkCat делает запрос разрешения похожим на обычную процедуру.
В фоновом режиме он использует зашифрованные данные конфигурации, доменные имена, похожие на названия легитимных сервисов, и вредоносные компоненты, замаскированные под обычное системное ПО. Его код также намеренно скрыт — с помощью техники, называемой обфускацией, — чтобы усложнить обнаружение и анализ.
Какие приложения пострадали от вредоносного ПО SparkCat?
В феврале 2025 года Kaspersky сообщил об обнаружении вредоносного ПО SparkCat в 10 приложениях для Android в Google Play и 11 приложениях для iOS в Apple App Store. Среди них было ComeCome — сервис доставки еды, заражённые версии которого присутствовали на обеих платформах. На момент анализа общее количество загрузок затронутых приложений для Android превысило 242 000 в Google Play.
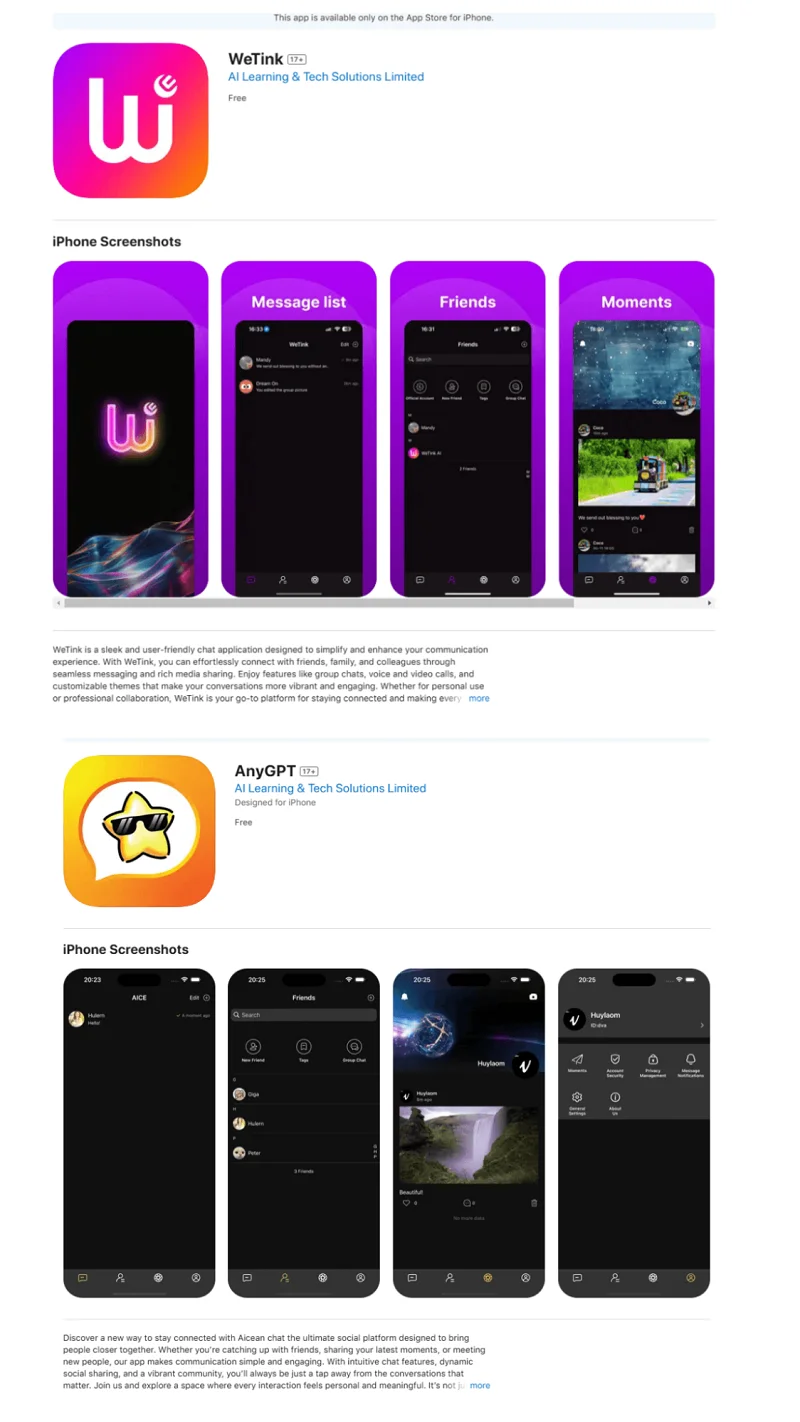
Среди других затронутых приложений были мессенджеры, приложения для чтения новостей и утилиты для криптовалютных кошельков. Некоторые из них предлагали вполне легитимные услуги, тогда как другие — включая несколько мессенджеров, заявлявших о наличии функций искусственного интеллекта, — по всей видимости, были созданы для привлечения жертв.
Kaspersky оценил, что кампания была направлена на пользователей в Европе и Азии, при этом потенциально могла охватывать и другие регионы. Эта оценка основывалась на языках и словарях, используемых вредоносным ПО для поиска, а также на странах, в которых работали затронутые приложения.
Поисковые ключевые слова, передаваемые серверами командного управления (C2) злоумышленников, включали термины на китайском, японском, корейском, английском, чешском, французском, итальянском, польском и португальском языках. Эти термины были ориентированы на фразы для восстановления криптовалютных кошельков.
Последствия и риски
SparkCat особенно опасен, если вы храните фотографии или скриншоты фразы для восстановления кошелька (seed-фразы) в галерее своего телефона.
Прежде всего — никогда не фотографируйте свою seed-фразу!
Используйте надёжные методы офлайн-резервного копирования seed-фразы — включая такие инструменты, как стальные пластины BitcoinVN для резервного хранения seed-фразы — чтобы защитить seed-фразу даже в случае пожара, наводнения или других чрезвычайных ситуаций.
Правила сканирования вредоносного ПО также могут быть адаптированы для поиска другой конфиденциальной информации, содержащейся в доступных фотографиях и скриншотах, включая пароли и личные сообщения.
Помимо задокументированных случаев, связанных со SparkCat, инструменты искусственного интеллекта могут помочь преступникам анализировать украденную информацию, составлять профили потенциальных жертв и выявлять выгодные цели для мошенничества или вымогательства.
Присутствие SparkCat в Google Play и Apple App Store показывает, что проверка приложений в магазинах не является безошибочной. Вредоносному ПО помогли оставаться незамеченным обычные на вид запросы разрешений и намеренно скрытый код.
В разработке программного обеспечения существует известная фраза: «Программное обеспечение — это обязательство» — идея, созвучная эссе Джеффа Этвуда 2007 года The Best Code Is No Code at All, актуальность которой сохраняется уже почти два десятилетия.
Вывод для пользователей с точки зрения безопасности прост: каждое дополнительное приложение добавляет ещё один компонент, которому вы должны доверять. Если оно вам не нужно или вы сомневаетесь в его безопасности — не устанавливайте его.
Заключение
Если SparkCat получил доступ к фотографии с вашей seed-фразой, считайте эту фразу скомпрометированной. Используя чистое устройство, как можно скорее переведите оставшиеся средства на недавно созданный кошелёк с новой seed-фразой. Удаление заражённого приложения или сброс телефона до заводских настроек не сделает раскрытую seed-фразу снова безопасной.
В целом храните резервные копии приватных ключей и seed-фраз в офлайн-среде. Не фотографируйте их, не храните их на телефоне и не загружайте в онлайн-сервисы.
Отделяйте долгосрочное хранение криптовалюты от повседневного использования устройств. Используйте специализированные аппаратные кошельки и храните резервные копии данных для восстановления офлайн.
Сократите поверхность атаки, минимизировав количество устанавливаемых приложений и программного обеспечения. Не стоит слепо доверять Google, Apple или другим крупным технологическим компаниям в вопросах вашей безопасности.
Киберпреступники по всему миру прямо сейчас разрабатывают схемы, чтобы забрать у вас и ваших близких всё, что только возможно. Как глава вашей семьи, вы несёте ответственность за принятие необходимых мер для защиты своей семьи.
Готовьтесь или погибайте — выбор за вами.