2026 年 10 月,硬件钱包制造商 Keystone 宣布,在发生安全事件后,将销毁 18,835 台库存设备。根据 Keystone 披露的信息,目前没有迹象表明此次事件危及已售出的正品 Keystone 钱包,或导致用户的助记词或私钥泄露。
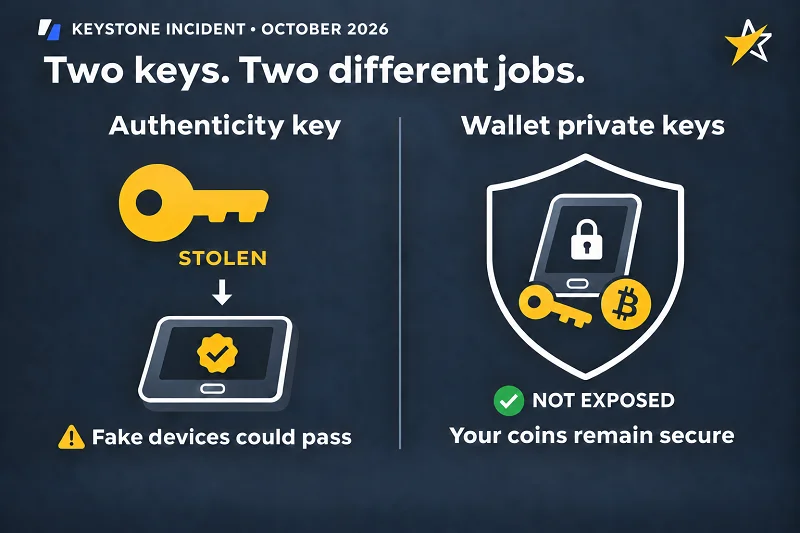
此次事件中,与设备有关的泄露涉及用于验证设备真伪的 WebAuth 密钥。该密钥不参与生成助记词、派生私钥或签署交易。因此,仅凭这把被盗的密钥,攻击者无法访问由正品设备管理的资金。
不过,掌握这把密钥的人可能让仿冒设备通过 Keystone 的真伪验证。Keystone 表示,现有设备上的密钥无法改写,因此决定撤回受影响的库存,并使用新的密钥生产替换设备。此次事件还导致客户信息泄露。
因此,如果您是通过可信的授权经销商购买的正品 Keystone 设备,而非直接向制造商购买,就不会受到这两项潜在问题的影响。
简单来说,如果您曾在 Keystone 官方网店直接提供姓名、地址或联系方式,这些信息可能已经泄露。
如果您通过Keystone 在越南的授权经销商 BitcoinVN Shop 购买设备,与该笔购买相关的个人信息未在此次事件中泄露。曾在 Keystone 官方网店填写个人信息的用户可能受到影响,请留意利用这些信息发送的诈骗消息。
发生问题时,如何承担责任
Keystone 决定将 18,835 台设备列入销毁名单,这是一项大规模的预防措施。这批设备使用旧的认证密钥,而该密钥无法在现有设备上更换。因此,公司宣布停止发运受影响的库存,并用另一把密钥生产新设备。
对客户而言,这项决定是为了应对仿冒设备可能通过验证的风险。它并不意味着数千台正品钱包突然有了泄露用户私钥的问题。
这次的处理方式也引出了另一个问题。出了问题,谁来承担补救费用?
正如我们在 10 月 28 日的声明中提到的,今年我们遇到过其他硬件钱包安全事件。产品被下架后,经销商只能自行承担损失,未获得补偿。
Keystone 迅速承担了责任。除了公开披露事件并与分销商沟通,公司还要求合作伙伴封存现有库存,并承诺按一比一的比例更换受影响的设备。为客户提供的替换设备也将来自新生产的批次。
BitcoinVN Shop 供应的所有 Keystone 设备均来自 2026 年 10 月 20 日之前生产并进口的库存。我们没有发现这些设备被篡改的迹象。攻击者也无法仅凭被盗的认证密钥访问正品设备管理的资金。未纳入预防性更换计划的客户,可以继续按照常规安全措施使用钱包。
Keystone 对这次事件的处理积极而专业。当地经销商投入资金,负责进口,并帮助难以自行从海外订购的客户买到正品设备。在发生安全事件时为这些合作伙伴提供支持,有助于当地用户继续获得自托管所需的工具。
作为经销商,我们肯定 Keystone 公开披露事件、主动沟通并承诺承担受影响设备的更换费用。
客户购买硬件钱包是为了保护自己的储蓄,不应因为制造商未能保护好自身系统而被迫再买一台。经销商也不应为了获得可以放心出售的库存而付两次钱。Keystone 的立场很明确:客户和经销商不应为公司的失误买单。
我们希望这种做法能成为整个硬件钱包行业的标准。
Keystone 钱包在越南的销售现状
截至 2026 年 11 月 10 日,Keystone 在越南的授权经销商 BitcoinVN Shop 已恢复销售。此前,我们与 Keystone 共同审查了此次事件及现有库存的安全防范措施。
审查未发现这批在 2026 年 10 月 20 日之前生产并进口的库存存在遭到篡改的迹象,也没有迹象表明此次事件使这批设备面临更高风险。因此,双方同意解除仅针对这批库存实施的预防性停售措施。
您现在可以照常在 BitcoinVN Shop 订购 Keystone 钱包。我们在胡志明市提供注重隐私的自提服务,在岘港也可通过合作展厅 ₿itCoffee自提。
越南其他地区的客户仍可选择全国配送,通常在 2 至 3 个工作日内送达指定地址。
多厂商多重签名:保护大额比特币储蓄的首选方案
今年的多起事件表明,自托管方案一旦存在明显的单点故障,就不宜过度依赖。资源充足的攻击者会主动寻找并利用这些弱点。
我们仍建议在日常加密货币操作中使用硬件钱包。硬件钱包将密钥和助记词与联网设备隔离,可以防范许多常见攻击。攻击者可以通过多种途径入侵您日常使用的电脑或手机。加上 AI 辅助工具越来越强大,网络犯罪分子有了更多牟利机会。
如果一把签名密钥被盗就足以转走全部资金,您的方案仍存在单点故障。硬件钱包有助于保护这把密钥,但您的资金安全仍取决于它。
从默认固件生成助记词时随机性不足,到规模庞大、手法复杂的供应链攻击,今年的事件表明,资源充足的攻击者正在尝试通过不同途径攻破硬件钱包。把毕生积蓄托付给一台设备,风险很高。
在上述两个案例中,使用单签方案的用户都不得不赶在攻击者之前,将资金紧急转移到安全的地方。采用合理分散的多厂商多重签名(MVMS)方案的用户则有更多应对时间。仅有一把密钥被盗,还不足以转走资金,因此他们可以从容地将资金转入更换了该密钥的新方案。
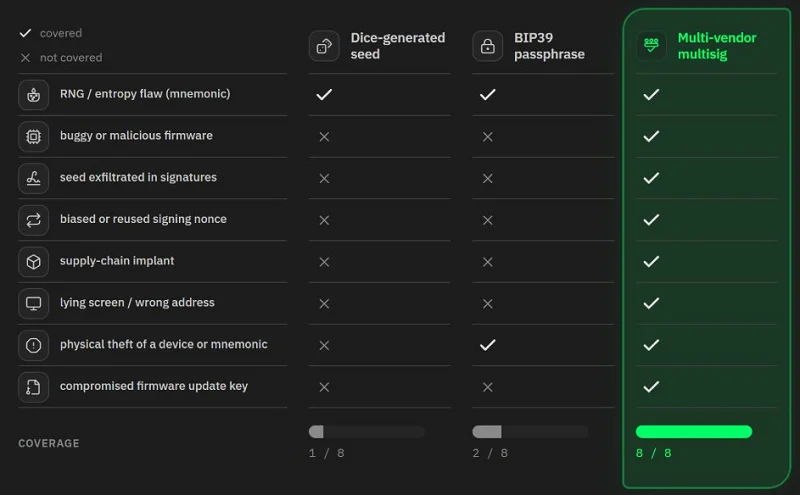
如果您已将或计划将大额储蓄配置为比特币,请认真考虑 多厂商多重签名方案。
如果您正在考虑采用 MVMS,我们的团队可以协助您评估当前状况、现有保管方案和目标。十多年来,我们一直在应对日常威胁、保护数字资产,积累了丰富的实战经验。如今,我们每天仍在“第一线”开展这项工作。
如果您已经决定转用 MVMS,我们的团队可以协助您搭建合理分散的密钥架构,尽可能减少对任何单一参与方的依赖。