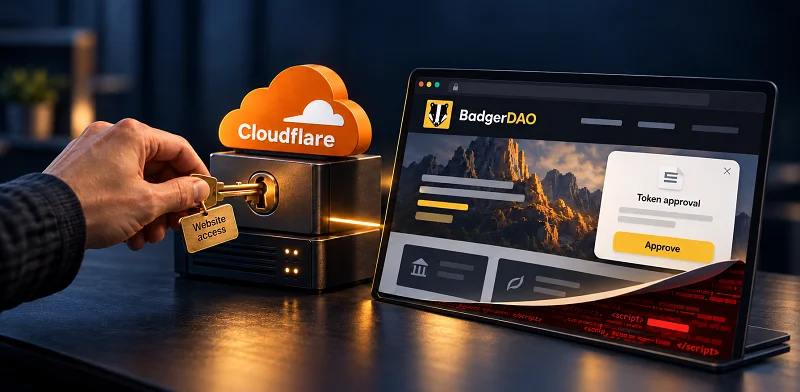
2021年12月,攻击者从去中心化金融(DeFi)平台 BadgerDAO 的用户手中窃取了约 1.21 亿美元。攻击者在该项目的官方网站中植入了恶意代码,诱骗用户授权转移自己的代币。整个过程中,攻击者并不需要窃取用户的私钥。
这起事件揭示了一种仅检查网站地址无法消除的风险:即使是正规网站,也可能遭到入侵,其向钱包发送的请求也可能被篡改。
BadgerDAO 攻击事件:可信网站也可能发送恶意请求
根据微软的分析报告,攻击者获取了一个 Cloudflare API 密钥。该密钥是一种用于管理 BadgerDAO 网站相关服务的凭证。获得访问权限后,攻击者便能在网站的前端植入恶意代码,也就是用户访问平台并与之交互时所使用的界面。
被篡改的界面诱导用户授权一个由攻击者控制的地址使用自己的代币。一旦用户授予权限,攻击者就可以利用这些授权,将受影响的资产转出用户的钱包。
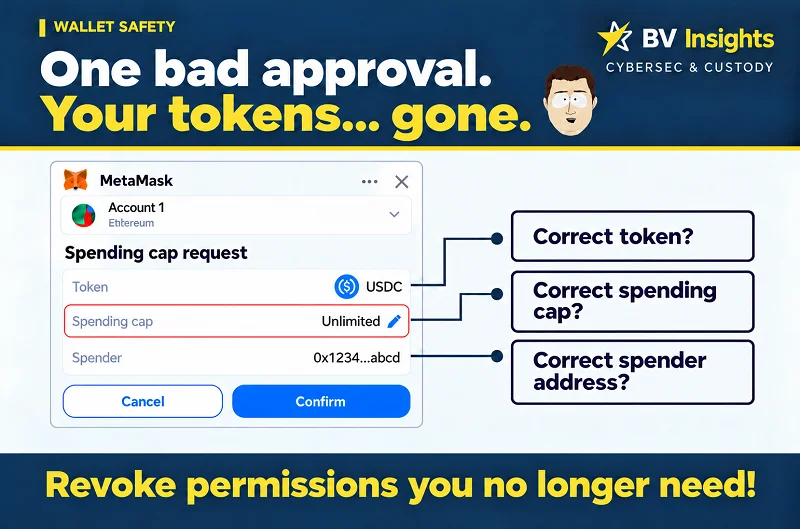
攻击者如何利用 Cloudflare 篡改 BadgerDAO 网站
BadgerDAO 的攻击者获取了一个 Cloudflare 访问密钥。这个密钥相当于一张数字通行证,可以用来修改网站内容的交付方式。攻击者利用该权限,在 BadgerDAO 的真实官方网站中植入了恶意代码。
即使访问的是正确的网址,用户仍可能收到授权请求,允许攻击者使用自己的代币。恶意代码只会间歇性出现,并针对特定钱包,因此更难被发现。对于用户而言,教训很明确:即使是熟悉的网站,即使使用了知名的安全服务提供商,也仍然可能发出危险的授权请求。
Cloudflare、BadgerDAO 与钱包安全:实用防护建议
将长期储蓄与 DeFi 钱包分开。
将长期持有的资产存放在由硬件设备保护的钱包中,并避免使用该钱包进行 DeFi 授权。另设一个独立地址,用于兑换、DeFi 操作和代币领取,只向其中转入完成这些操作所需的资金。
熟悉的网站提出异常请求时,先停下来核实。
即使是你使用多年的网站,在执行常规操作时突然要求授权,也值得提高警惕。继续操作前,请通过独立访问的官方渠道进行核实。网址正确,并不代表网页没有遭到篡改。
了解硬件钱包的保护范围。
硬件钱包能够保护你的私钥,但如果你签署了恶意的代币授权,攻击者之后仍可能获得转移已授权代币的权限,而无需再次获得你在设备上的确认。即使你始终妥善保管助记词,也无法避免这类盗窃风险。
知道发现可疑授权后该怎么做。
立即停止使用可疑网站,并通过可信工具检查和撤销相关授权。对于 Ethereum,可以使用Etherscan 的代币授权检查工具。请独立访问该工具,不要通过可疑网站进入。断开钱包连接并不会取消已经授予的权限,而撤销授权也无法追回已经转出的资产。
需要进一步了解如何安全地自行保管资产吗?
BitcoinVN 提供一对一的专属咨询服务,帮助你检查并完善自己的资产自托管方案。我们会花时间了解你的具体情况,并全面梳理整个流程,包括日常使用、备份和资产恢复等环节,再根据你的需求、经验和优先事项提供相应建议。