Liệu một ứng dụng tải từ App Store hoặc Google Play có thể khiến ví crypto của bạn gặp nguy hiểm? SparkCat, một chiến dịch mã độc được Kaspersky công bố vào tháng 2/2025, cho thấy mã độc có thể được ẩn trong các ứng dụng trông có vẻ hợp pháp và quét ảnh trên điện thoại để tìm cụm từ khôi phục ví. Sau phát hiện của Kaspersky, Google và Apple đã gỡ nhiều ứng dụng nhiễm mã độc khỏi Google Play và App Store. Điều này cho thấy ngay cả ứng dụng tải từ các kho chính thức cũng không phải lúc nào cũng an toàn.
Dưới đây là cách SparkCat hoạt động và những điều người dùng ví crypto cần biết.
SparkCat là gì?
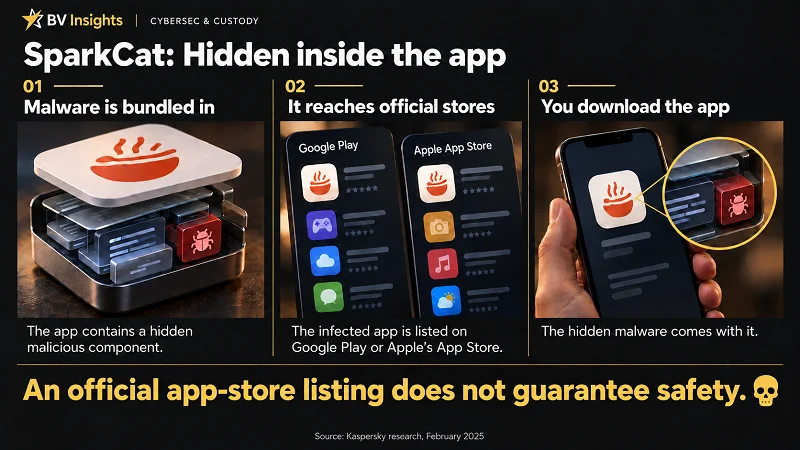
SparkCat là mã độc đánh cắp thông tin được phát hiện trong các ứng dụng Android và iOS. Mã độc này được tích hợp vào các thành phần phần mềm mà ứng dụng sử dụng, bao gồm cả bộ công cụ phát triển phần mềm (SDK). Một số ứng dụng bị ảnh hưởng cung cấp dịch vụ thông thường như giao đồ ăn, trong khi một số khác dường như được tạo ra để dụ người dùng.
Sau khi được cấp quyền truy cập ảnh, SparkCat sử dụng công nghệ nhận dạng ký tự quang học (OCR) để đọc nội dung trong ảnh và ảnh chụp màn hình, sau đó tìm cụm từ khôi phục ví. Những hình ảnh phù hợp sẽ được gửi đến máy chủ của kẻ tấn công, có thể cung cấp thông tin cần thiết để truy cập ví và đánh cắp tài sản.
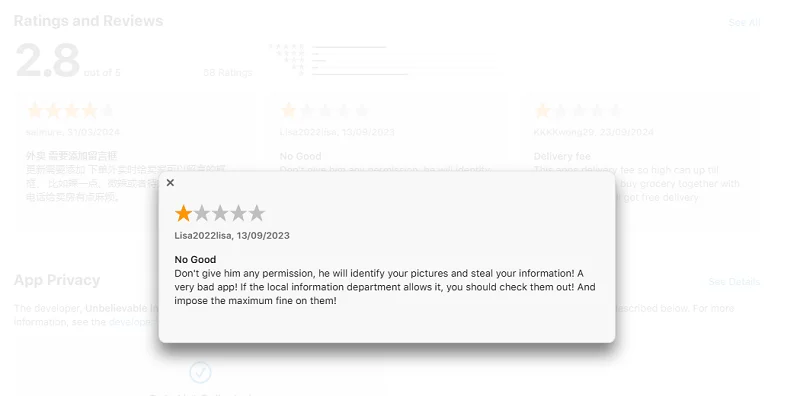
Theo Kaspersky, các ứng dụng nhiễm mã độc đã có hơn 242.000 lượt tải chỉ riêng trên Google Play tại thời điểm phân tích. Con số này phản ánh lượt tải ứng dụng, không phải số ví được xác nhận là đã bị đánh cắp.
SparkCat hoạt động như thế nào?
1. Yêu cầu quyền truy cập ảnh
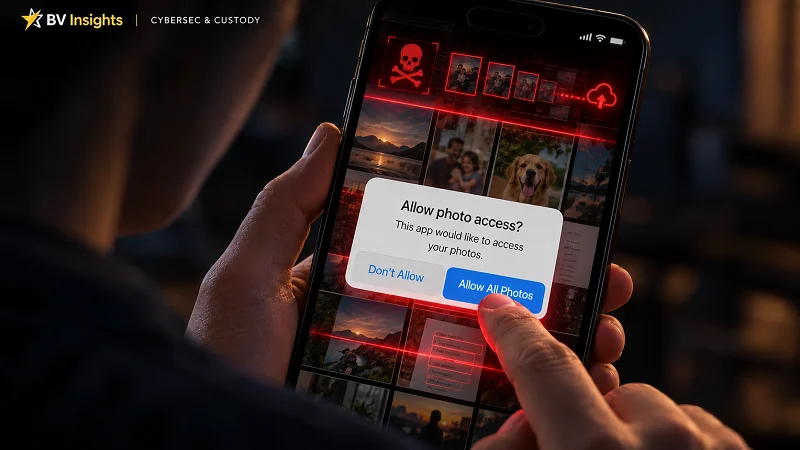
Khi người dùng mở một tính năng như trò chuyện với bộ phận hỗ trợ, ứng dụng nhiễm mã độc có thể yêu cầu quyền truy cập ảnh và ảnh chụp màn hình.
Nếu được cấp quyền, SparkCat bắt đầu quét những hình ảnh mà ứng dụng có thể truy cập. Cấp quyền truy cập toàn bộ ảnh có thể khiến cả thư viện ảnh bị lộ.
2. Quét ảnh bằng công nghệ OCR
SparkCat sử dụng tính năng nhận dạng văn bản của Google ML Kit để đọc nội dung trong ảnh. Đây là công nghệ nhận dạng ký tự quang học (OCR).
Mã độc tìm các từ khóa và mẫu văn bản liên quan đến cụm từ khôi phục ví. Quy tắc tìm kiếm được gửi từ máy chủ điều khiển của kẻ tấn công (C2) và có thể được cập nhật. SparkCat có thể nhận diện ký tự Latin, Trung Quốc, Nhật Bản và Hàn Quốc, cho phép quét nhiều ngôn ngữ.
3. Gửi dữ liệu cho kẻ tấn công
Những hình ảnh phù hợp với tiêu chí tìm kiếm sẽ được tải lên máy chủ của kẻ tấn công, cùng với thông tin về thiết bị và nội dung văn bản được phát hiện trong ảnh.
Kaspersky cũng phát hiện một thành phần liên lạc được viết bằng Rust, một lựa chọn khá bất thường đối với ứng dụng di động, khiến việc phân tích mã độc trở nên khó khăn hơn.
4. Ẩn mình khỏi người dùng
Bằng cách yêu cầu quyền truy cập ảnh trong những hoạt động thông thường như mở trò chuyện hỗ trợ, SparkCat khiến yêu cầu cấp quyền trông có vẻ bình thường.
Bên trong, mã độc sử dụng dữ liệu cấu hình được mã hóa, tên miền giống các dịch vụ hợp pháp và các thành phần độc hại được ngụy trang như phần mềm hệ thống thông thường. Mã nguồn cũng được cố tình làm rối, một kỹ thuật gọi là obfuscation, nhằm gây khó khăn cho việc phát hiện và phân tích.
Những ứng dụng nào bị ảnh hưởng bởi SparkCat?
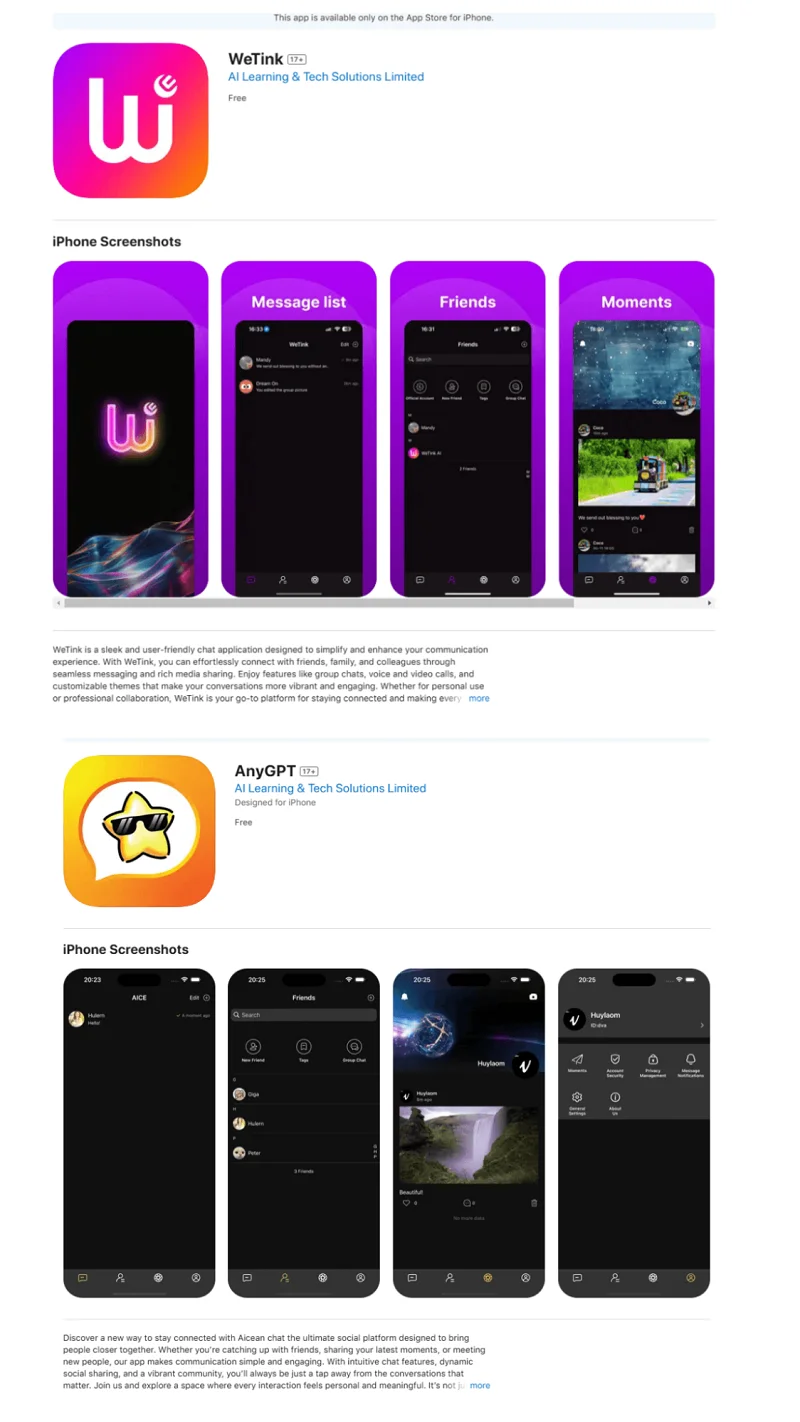
Tháng 2/2025, Kaspersky cho biết đã phát hiện mã độc SparkCat trong 10 ứng dụng Android trên Google Play và 11 ứng dụng iOS trên App Store. Trong đó có ComeCome, một ứng dụng giao đồ ăn với phiên bản nhiễm mã độc trên cả hai nền tảng. Tại thời điểm phân tích, các ứng dụng Android bị ảnh hưởng đã có tổng cộng hơn 242.000 lượt tải trên Google Play.
Các ứng dụng khác gồm ứng dụng nhắn tin, đọc tin tức và tiện ích liên quan đến ví crypto. Một số cung cấp dịch vụ có vẻ hợp pháp, trong khi một số khác, bao gồm nhiều ứng dụng nhắn tin quảng cáo tính năng AI, dường như được tạo ra để dụ người dùng.
Kaspersky đánh giá chiến dịch này nhắm đến người dùng tại châu Âu và châu Á, đồng thời có thể mở rộng sang các khu vực khác. Đánh giá này dựa trên ngôn ngữ và từ điển tìm kiếm của mã độc, cùng với các quốc gia được phục vụ bởi những ứng dụng bị ảnh hưởng.
Các từ khóa tìm kiếm được máy chủ điều khiển (C2) của kẻ tấn công cung cấp gồm tiếng Trung, Nhật, Hàn, Anh, Séc, Pháp, Ý, Ba Lan và Bồ Đào Nha. Các từ khóa này tập trung vào cụm từ khôi phục ví.
Hậu quả và rủi ro
SparkCat đặc biệt nguy hiểm nếu bạn lưu ảnh hoặc ảnh chụp màn hình cụm từ khôi phục ví, còn gọi là seed phrase, trong thư viện ảnh trên điện thoại.
Trước hết, đừng bao giờ chụp ảnh seed phrase!
Hãy sử dụng phương pháp sao lưu seed phrase ngoại tuyến phù hợp, chẳng hạn tấm thép sao lưu seed phrase của BitcoinVN, để bảo vệ seed phrase ngay cả khi xảy ra hỏa hoạn, ngập lụt hoặc các sự cố khác.
Quy tắc quét của mã độc cũng có thể được thay đổi để tìm các thông tin nhạy cảm khác trong ảnh và ảnh chụp màn hình mà ứng dụng có quyền truy cập, bao gồm mật khẩu và tin nhắn riêng tư.
Ngoài những gì đã được ghi nhận về SparkCat, các công cụ AI có thể giúp tội phạm phân tích dữ liệu đánh cắp, lập hồ sơ nạn nhân tiềm năng và tìm những mục tiêu có giá trị để lừa đảo hoặc tống tiền.
Việc SparkCat xuất hiện trên Google Play và App Store cho thấy cơ chế kiểm duyệt ứng dụng không hoàn toàn an toàn. Những yêu cầu cấp quyền có vẻ bình thường cùng mã nguồn được cố tình làm rối đã giúp mã độc hoạt động mà không bị phát hiện.
Trong ngành phát triển phần mềm có một quan điểm quen thuộc: “Phần mềm là một trách nhiệm”. Ý tưởng này cũng được Jeff Atwood đề cập trong bài viết năm 2007 The Best Code Is No Code at All và đến nay vẫn còn phù hợp.
Bài học bảo mật rất đơn giản: mỗi ứng dụng được cài thêm là một phần mềm khác mà bạn phải tin tưởng. Nếu không cần hoặc nghi ngờ về độ an toàn, đừng cài đặt.
Kết luận
Nếu SparkCat có thể truy cập ảnh chứa seed phrase của bạn, hãy xem seed phrase đó đã bị lộ. Sử dụng một thiết bị sạch và nhanh chóng chuyển toàn bộ tài sản còn lại sang một ví mới với seed phrase mới. Xóa ứng dụng nhiễm mã độc hoặc khôi phục cài đặt gốc điện thoại cũng không thể khiến seed phrase đã lộ trở nên an toàn trở lại.
Nhìn chung, hãy lưu trữ khóa riêng tư và seed phrase ngoại tuyến. Không chụp ảnh, lưu trên điện thoại hoặc tải chúng lên các dịch vụ trực tuyến.
Tách việc lưu trữ crypto dài hạn khỏi thiết bị sử dụng hằng ngày. Sử dụng ví phần cứng chuyên dụng và giữ bản sao lưu khôi phục ngoại tuyến.
Giảm nguy cơ bị tấn công bằng cách hạn chế số lượng ứng dụng và phần mềm cài đặt. Đừng hoàn toàn tin tưởng Google, Apple hay các công ty công nghệ lớn khác sẽ luôn bảo vệ bạn.
Tội phạm mạng trên khắp thế giới luôn tìm cách đánh cắp mọi thứ có thể từ bạn và những người thân yêu. Là người chịu trách nhiệm cho gia đình, bạn cần chủ động thực hiện các biện pháp cần thiết để bảo vệ gia đình.
Chuẩn bị để bảo vệ tài sản, hoặc chấp nhận rủi ro. Lựa chọn là ở bạn.