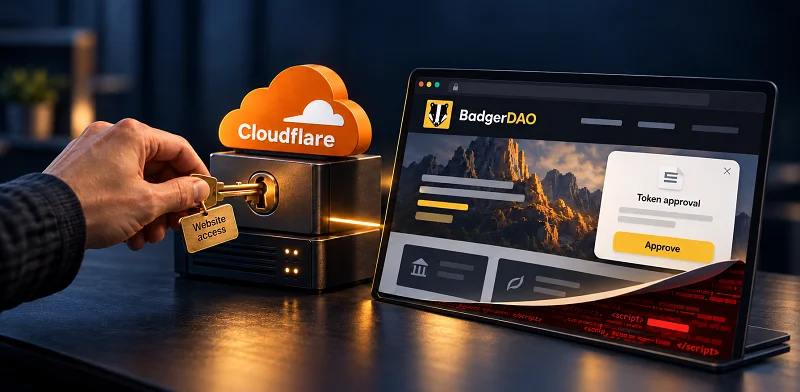
Vào tháng 12/2021, tin tặc đã đánh cắp khoảng 121 triệu USD từ người dùng BadgerDAO, một nền tảng tài chính phi tập trung (DeFi). Kẻ tấn công chèn mã độc vào chính website của dự án, lừa người dùng cấp quyền chuyển token. Chúng không cần đánh cắp khóa riêng tư của người dùng.
Vụ việc cho thấy chỉ kiểm tra địa chỉ website là chưa đủ để đảm bảo an toàn. Ngay cả website hợp pháp cũng có thể bị xâm nhập, khiến các yêu cầu gửi đến ví của bạn bị thao túng.
Vụ tấn công BadgerDAO
Theo phân tích của Microsoft, kẻ tấn công đã lấy được khóa API của Cloudflare, thông tin xác thực dùng để quản lý các dịch vụ hỗ trợ website BadgerDAO. Nhờ đó, chúng chèn mã độc vào giao diện người dùng (front end), nơi người truy cập tương tác với nền tảng.
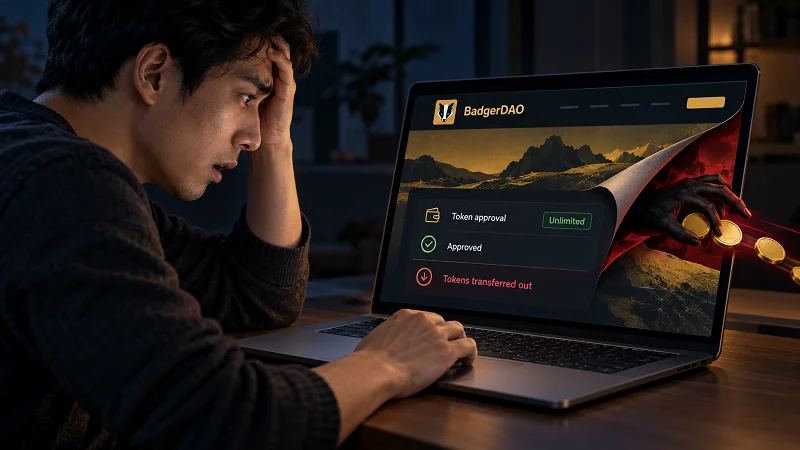
Giao diện bị chỉnh sửa yêu cầu người dùng cấp quyền cho một địa chỉ do kẻ tấn công kiểm soát để sử dụng token của họ. Sau khi được cấp quyền, kẻ tấn công có thể chuyển các tài sản liên quan ra khỏi ví người dùng.
Cách tin tặc lợi dụng Cloudflare để chỉnh sửa website BadgerDAO
Kẻ tấn công BadgerDAO đã lấy được khóa truy cập Cloudflare, tương tự một chìa khóa kỹ thuật số cho phép thay đổi cách website được phân phối đến người dùng. Chúng sử dụng quyền truy cập này để chèn mã độc vào website BadgerDAO chính thức.
Người dùng vẫn có thể truy cập đúng địa chỉ website nhưng vẫn nhận được yêu cầu cấp quyền cho phép kẻ tấn công sử dụng token của mình. Mã độc chỉ xuất hiện vào một số thời điểm và nhắm đến những ví được chọn lọc, khiến việc phát hiện trở nên khó khăn hơn. Bài học rất rõ ràng: ngay cả website quen thuộc sử dụng dịch vụ bảo mật nổi tiếng cũng có thể gửi yêu cầu cấp quyền nguy hiểm.
Bài học bảo mật thực tế từ vụ Cloudflare và BadgerDAO
Tách riêng tài sản tích lũy dài hạn khỏi ví DeFi.
Lưu trữ tài sản dài hạn trong ví được bảo vệ bằng thiết bị ví phần cứng và tránh dùng ví này để cấp quyền cho các ứng dụng DeFi. Hãy dùng một địa chỉ ví riêng cho việc hoán đổi token, sử dụng DeFi và nhận token, chỉ nạp số tài sản cần thiết.
Dừng lại khi website quen thuộc đưa ra yêu cầu bất thường.
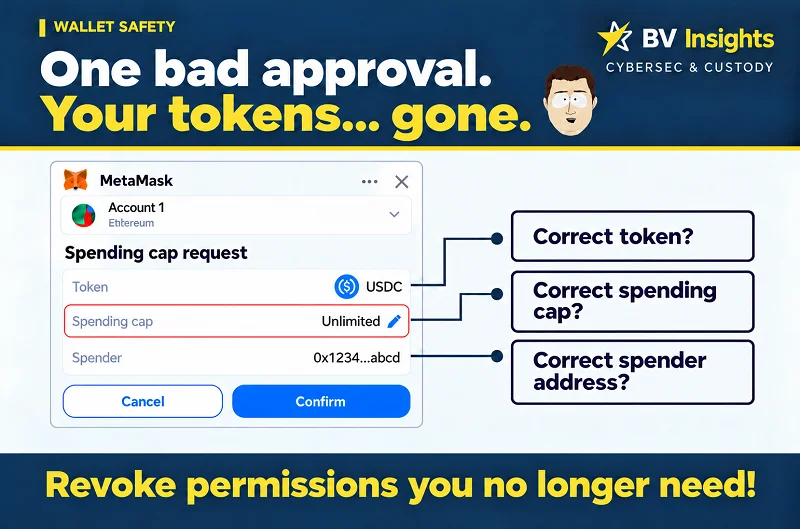
Hãy kiểm tra kỹ nếu xuất hiện yêu cầu cấp quyền không rõ lý do trong quá trình sử dụng thông thường, ngay cả trên website bạn đã dùng nhiều năm. Trước khi tiếp tục, hãy xác minh qua một kênh chính thức khác mà bạn chủ động truy cập. Địa chỉ URL chính xác không đảm bảo website vẫn an toàn.
Hiểu rõ những gì ví phần cứng bảo vệ.
Ví phần cứng bảo vệ khóa riêng tư của bạn. Tuy nhiên, nếu ký xác nhận một yêu cầu cấp quyền token độc hại, bạn vẫn có thể cho phép kẻ tấn công chuyển số token đó sau này mà không cần xác nhận thêm trên thiết bị. Giữ bí mật cụm từ khôi phục không đủ để ngăn chặn kiểu đánh cắp này.
Biết cách xử lý khi đã cấp quyền đáng ngờ.
Ngừng sử dụng website nghi ngờ bị xâm nhập và nhanh chóng kiểm tra, thu hồi quyền đã cấp bằng công cụ đáng tin cậy. Với Ethereum, bạn có thể sử dụng công cụ kiểm tra quyền token của Etherscan. Hãy tự truy cập công cụ này, không thông qua website đáng ngờ. Ngắt kết nối ví không tự động hủy quyền đã cấp, còn việc thu hồi quyền không thể hoàn tác các giao dịch chuyển tài sản đã hoàn tất.
Cần tư vấn thêm về cách tự quản lý tài sản?
BitcoinVN cung cấp dịch vụ tư vấn cá nhân chuyên sâu về cách tự quản lý tài sản tiền mã hóa. Chúng tôi tìm hiểu nhu cầu của bạn và cùng rà soát toàn bộ quy trình, từ cách truy cập hằng ngày đến sao lưu và khôi phục tài sản. Mọi khuyến nghị đều được điều chỉnh phù hợp với nhu cầu, kinh nghiệm và ưu tiên của bạn.